要点速览
- 短信一次性验证码是可以被偷走的,而且正在被偷走。 手法包括 SIM 卡盗换、把验证码实时转发给犯罪分子的钓鱼页面,以及读取来信的恶意软件。
- 验证器 app 比短信好,但一样会被钓鱼。 它依然是一串你读出来再输进去的数字,一旦输进了假页面,结果和短信没有区别。
- 安全密钥没有任何东西需要输入。 密钥在签名之前会先核对域名。在仿冒站点上它会拒绝,哪怕你自己想让它签。
- Google 自 2017 年初起,已要求超过 85,000 名员工使用这种方式 此后没有出现任何经报告或经确认的账户被接管事件。
- 它能阻止账户被接管,但阻止不了你被话术说服而主动转账。 这是两个不同的问题,后一个仍然取决于你自己。
泰国这个问题有多大
全球反诈骗联盟(Global Anti-Scam Alliance)发布的《State of Scams in Thailand 2025》报告显示,泰国全年网络诈骗损失达 1,153 亿泰铢,背后是约 1.73 亿次诈骗电话和短信。
比例和总额同样值得注意:72% 的泰国成年人遇到过诈骗,60% 在十二个月内被骗成功,14% 出现了实际金钱损失,人均 12,955.6 泰铢。到 2026 年 3 月,警方通报的损失又回升到每天约 7,000 万泰铢。
在犯罪分子进入受害者账户的所有路径中,被攻破次数最多的,就是银行发到你手机上的那六位短信验证码。
一次性验证码当初是为了解决什么
一次性密码当初要解决的是一个很明确的问题:密码泄露。
在它出现之前,任何拿到你密码的人都能长驱直入,无论密码是从被拖库的数据库里得来的、猜出来的,还是因为你到处重复使用。加上一条发到手机的验证码之后,光有密码就不够了,攻击者还得有你的手机。
这个逻辑至今依然成立。问题出在它底下的那个假设上:即你的手机号只属于你,而且你只会把验证码输进真正的站点。 这两个假设都已经站不住了。
验证码被偷走的三种方式
一:SIM 卡盗换
所谓 SIM 卡盗换,是犯罪分子用事先收集的个人信息,或者买通内部人员,以你的号码补办一张新 SIM 卡。新卡一激活,你手机里那张就脱网了,此后所有短信,包括每一条验证码,都会送到对方的设备上。
在泰国,银行 app 和电子钱包几乎完全依赖短信验证码,一次成功的盗换可以在几分钟内把账户清空。受害者通常要到手机没信号了才察觉,而多数人会把这理解成网络故障,而不是一次攻击。
二:把验证码实时转发的钓鱼页面
这一种手法直接击碎了最常见的一个误解:以为验证码五分钟就失效,犯罪分子来不及用,所以是安全的。
他们并不是留着你的验证码以后再用。他们搭起一个和你的银行或交易所长得一模一样的页面:你输入密码,页面立刻把它转给真站点,真站点照常把验证码发到你手机上,你把验证码输进假页面,它在几秒之内就转发给了真站点。
整个过程每一环看起来都没问题:短信来自银行的真实号码,验证码是真的,而且在有效期内被使用。唯一不对的地方是,你把它输在了一个不是你银行的地方。
三:读取你短信的恶意软件
从官方应用商店以外安装的 app,或者被授予了短信和无障碍权限的 app,不需要你做任何操作就能读取收到的短信。这种情况下你的号码还是你的,SIM 卡也还在你手机里,但验证码在到达的那一刻就被读走了。
那验证器 app 呢
从短信换成 Google Authenticator 这类 app,是一次值得做的升级。它彻底消除了 SIM 卡盗换的问题,因为验证码是在你的设备上生成的,从不经过移动网络。
但它解决不了第二个问题。app 里的六位数字,依然是一串你读出来再输进网站的数字。如果那个网站是假的,结果和短信完全一样。
真正的分界线不在于短信还是 app,而在于:需要你输入的东西,还是 没有任何东西需要输入。
安全密钥不一样在哪里
安全密钥是一个约莫钥匙大小的设备,插进 USB 接口,或者用 NFC 贴一下手机。第一次注册时,密钥会为那个特定站点生成一对密钥。其中私密的那一半永远不离开设备,而且 这一对密钥与该站点的域名绑定。
登录时,浏览器会告诉密钥当前正在与哪个域名通信。密钥拿它和注册时的域名作比对,对不上就拒绝签名。这次尝试就到此为止。
这件事的意义比听上去大。假页面可以做到像素级还原,但它一定在另一个域名上,因为域名恰恰是犯罪分子伪造不了的那一样东西。密钥能看到你眼睛漏掉的部分,而且它完全不依赖你当时是否专心。
同样重要的是,没有验证码要读,没有数字要输,也没有任何内容可以在电话里念给别人听。哪怕对方在电话里把你彻底说服,密钥上也没有任何东西是你交得出去的。
Yubico 的密钥没有电池、不联网、也没有需要更新的软件。这三样都是在设计阶段就被去掉的攻击面。
最直接的证据来自 Google。自 2017 年初起,它要求超过 85,000 名员工用安全密钥取代密码和一次性验证码,此后没有出现任何经报告或经确认的员工账户被接管事件。
如果你想先了解这个设备本身的原理,我们此前那篇文章从头讲了 YubiKey 是什么,以及它如何保护一个账户。
泰国法律已经调整了责任归属
《防范和打击科技犯罪措施紧急法令(第 2 号)》(佛历 2568 年)已于 2025 年 4 月 13 日生效。根据该法令,银行、电信运营商、电子钱包服务商和社交媒体平台需对诈骗造成的损失承担连带责任,由法院衡量各方的过失程度。未按要求落实相关措施,最高可处 50 万泰铢罚款;直接责任人最高可处一年有期徒刑、10 万泰铢罚款,或两者并罚。
另外,个人数据保护委员会于 2025 年 8 月 1 日开出八张罚单,合计 1,450 万泰铢。其中金额最高的一张为 700 万泰铢,处罚对象是一家未设数据保护官、且未上报数据泄露的电脑零售商。另一张针对某国家机关,金额为 153,120 泰铢,给出的理由之一直接写明是 使用了弱密码。其系统开发商作为数据处理者,被处以同等金额的罚款。
对企业来说,这意味着身份验证不再只是 IT 部门待办清单上的一个技术项,而是进入了一个已经公布了罚款金额的类别。
它实际上能用在哪些地方
目前支持 FIDO2/WebAuthn 的服务,已经覆盖了大多数人价值最高的那些账户:Google、Microsoft、Apple、Facebook、Instagram、X、LinkedIn、GitHub、Dropbox,1Password 和 Bitwarden 等密码管理器,以及 Binance、Coinbase、Kraken 等主流加密货币交易所。
在泰国,Bitkub 提供 passkey,它基于同一套标准。至于能不能把一把独立的实体密钥注册为其中一个 passkey,建议你到自己账户的安全设置里确认,因为各家服务开放这项功能的时间并不一致。
有一点需要直说:泰国大多数银行 app 不支持安全密钥。 银行选择的是应用内确认和人脸识别。所以这把密钥并不会守在你的银行 app 前面。
它真正保护的,是你钱背后的那一层:背后 也就是你的邮箱。邮箱是那个几乎能重置其他所有账户的账户。任何进得了你邮箱的人,都可以顺着往下把其余账户逐个拿下。把一把密钥用在这一个账户上,效果胜过用在其他十个账户上的总和。
该买哪一款

看价格之前先明确一点:最便宜的密钥和最贵的密钥,抗钓鱼能力是一样的,因为它们都用 FIDO2/WebAuthn。价格买到的是与钓鱼无关的其他能力。
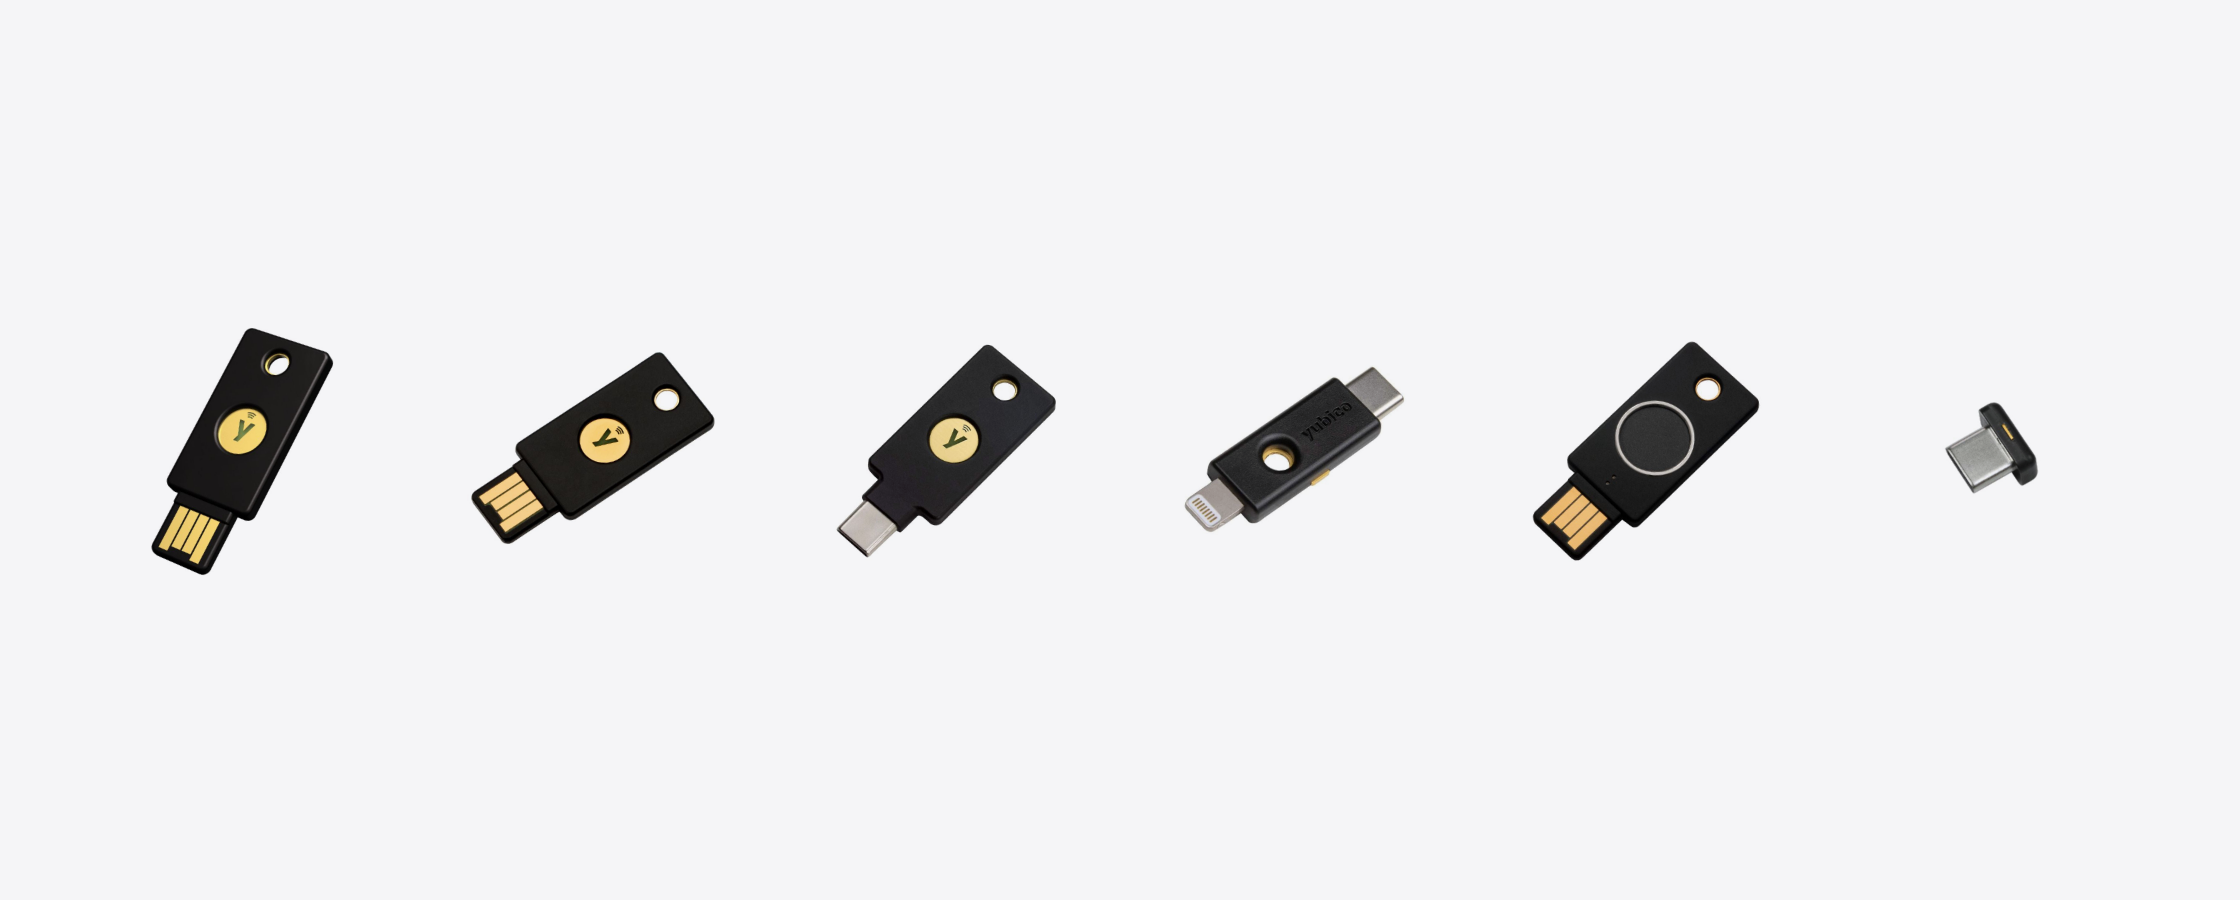
Security Key NFC 只支持 FIDO2/WebAuthn 和 FIDO U2F。YubiKey 5 系列另外支持 Yubico OTP、OATH-TOTP、OATH-HOTP、PIV 智能卡和 OpenPGP。大多数人真正会用到的差别在于:YubiKey 5 可以把 TOTP 验证码存在密钥本身上,让你彻底不用再装验证器 app,而 Security Key 做不到。

如果目标是防止邮箱和社交账户被接管,这一款完全够用,也是最合理的起点。

Yubico
฿2,490
- USB-A 接口,可与任何支持 NFC 的手机贴合使用
- 另外支持 Yubico OTP、OATH-TOTP、PIV 智能卡和 OpenPGP
- 既能替代密码,也能替代验证器 app

Yubico
฿2,690
- USB-C 接口,可与任何支持 NFC 的手机贴合使用
- 协议支持与 YubiKey 5 NFC 相同
- 较新的 MacBook 或 Android 手机应选这一款

接口按你最常登录的设备来定:台式机和较老的笔记本用 USB-A,较新的 MacBook 和 Android 手机用 USB-C。如果你的 iPhone 还是 Lightning 接口,而且比起贴合更想插进去,YubiKey 5Ci 在一个机身上同时带两种接口。Nano 型号则是为长期插在接口里设计的,插上后几乎与机身齐平,适合从不离开桌面的电脑。

Bio 型号在密钥上加了指纹传感器,可以直接取代密码,连 PIN 码都不用输。指纹只在密钥内部存储和比对,绝不发送到网站,也不保存在服务器上。这适合共用电脑的场景,或者你不太愿意当着别人的面输 PIN 码的办公环境。
下单前值得了解的局限
买两把。 每个账户上都把两把都注册进去,第二把放在另一个地方。只有一把又没有备份,一旦丢了,被挡在自己账户外面的就是你本人。这是最多人中途放弃这种方式的原因。
不是所有服务都支持。 下单前先确认你真正想保护的那些账户支不支持。如果一个都不支持,这把密钥现在对你还没有用。
它阻止不了你被话术说服而主动转账。 这一点在泰国尤其重要。同一份报告显示,投资类诈骗占受害者的 66%,购物类占 63%,求职类占 53%。这几类的结局都是受害者自己从自己的账户里把钱转出去。安全密钥能挡住别人进入账户,却挡不住账户持有人做他本来就打算做的事。
你依然需要好密码。 密钥是第二重因素,它不会让一个到处重复使用的密码变得安全。
常见问题
如果密钥丢了,捡到的人能进我的账户吗?
不能。登录时还需要账户密码,或者密钥自身的 PIN 码。密钥本身不是万能钥匙。一旦确认丢失,用你的备用密钥把丢失的那把从各账户中移除即可。
它需要充电吗?
不需要。它没有电池,也没有会老化的部件。使用时从插入的接口取电,或者从手机的 NFC 场取电。
手机丢了,我还能登录吗?
可以,而且这是一个常被忽略的优点。密钥不绑定号码,也不绑定某一台手机,在任何电脑上都能用。短信验证码和验证器 app 则是和你丢掉的那部手机绑在一起的。
如果我自己设置不来怎么办?
用 LINE 联系我们,或者直接到店,我们会在柜台上帮你完成设置,并把密钥注册到你的账户上,不收费。
值得记住
- SIAMBC 永远不会以任何理由向你索要密码、验证码或 PIN 码,无论对方说这是保修申请、身份验证,还是协助设置。
- 安全密钥只从你能查清身份的卖家处购买。一台来路无法核实的身份验证设备,等于把你买它的全部理由都抵消掉了。
SIAMBC 自 2016 年起销售安全硬件,是 Yubico 在泰国的授权经销商。如果你想看看实物,或者希望我们协助你完成设置,欢迎到我们的曼谷门店,客服支持泰语和英语。
แชร์:
Coldcard 事件之后,比特币究竟流向了哪里
Trezor 该买哪一款?五款型号完整对比