要点速览
- Coldcard 事件之后,确实有比特币回流到了交易所。CryptoQuant 的数据显示,2026 年 7 月 31 日交易所净流入 11,163 枚比特币,分别流向 Binance、River、Kraken 和 OKX。
- 散户的转账规模达到了 FTX 崩盘时的水平。单笔小于 1 枚比特币的转账当天合计达 39,600 枚,距离 2022 年 11 月 16 日、也就是 FTX 申请破产次日的 39,900 枚只差一点。
- 但「持币者纷纷逃回交易所」这个说法只讲了一半。链上分析发现,这一轮资金中相当大的一部分,流向的是用户自己新生成的钱包,而不是交易所的充值地址。
- 同一周,美国现货比特币 ETF 净流入约 6.2 亿美元。不过彭博 ETF 分析师 Eric Balchunas 说得很直接:这两件事之间的关联并未被证实,没有人知道。
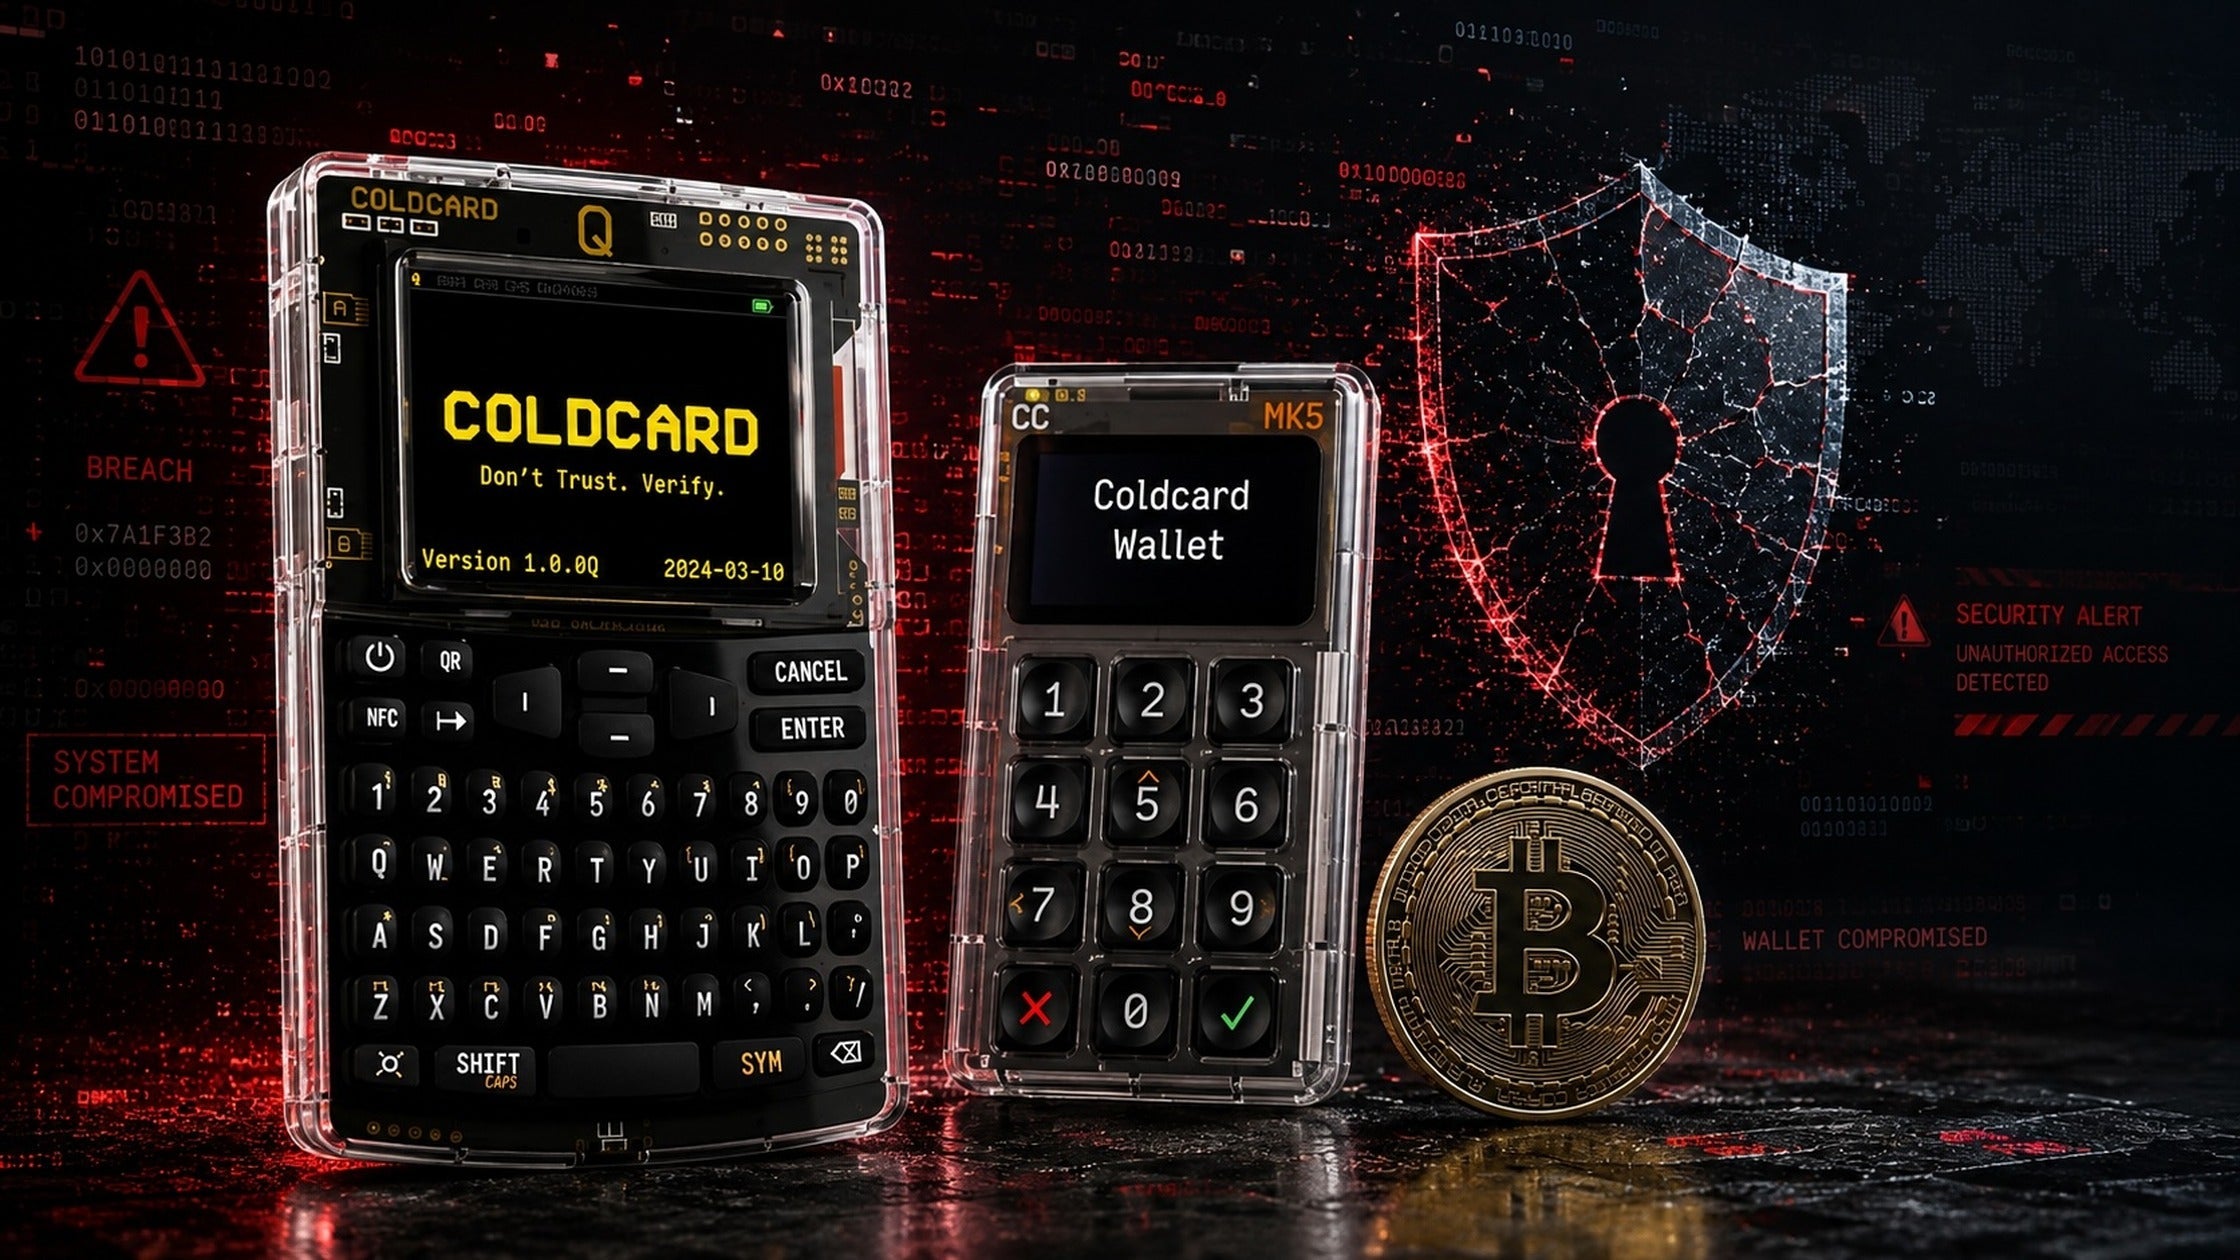
- 问题出在熵(Entropy),而不是有人破门而入。2021 年的一次固件改动,把部分机型新生成助记词(Recovery Phrase)时的随机取值范围压缩到了约 40 位,而设计目标是 128 位。攻击者从头到尾没有碰过任何一台设备。
- 真正保住资产的是掷骰子和密语(Passphrase),而不是设备上印的牌子。凡是自己补充过随机性、或者设置了密语的用户,都没有受到影响。
- SIAMBC 不销售 Coldcard。这篇文章不是为了推销替代产品而做的对比,而是把资金实际流向读清楚,并说明其中真正的教训。
先简单回顾发生了什么
2026 年 7 月 30 日,Coldcard 的制造商 Coinkite 披露了一个可追溯至 2021 年 3 月的固件缺陷。问题出在公司把固件迁移到 Bitcoin Core 加密库的那次改动上:生成助记词时,程序最终调用的是一个可预测的软件随机数发生器,而不是芯片上的硬件随机数发生器。
结果是,可能生成的助记词范围被压缩到 Mk2 与 Mk3 上的约 40 位、Mk4、Mk5 与 Q 上的约 72 位,而设计目标是 128 位。在 40 位这个量级上,把所有可能穷举一遍是一台普通电脑就能完成的工作。攻击者因此完全不需要接触设备,只要在自己的机器上运行同样有缺陷的随机数逻辑,推导出这些助记词对应的地址,再查哪些地址里有钱即可。
损失金额仍在上升,且不同来源、不同日期给出的数字并不一致。目前各方报道的区间大致是 1,600 至 1,800 枚比特币,约合 1 亿至 1.3 亿美元,涉及数千个地址,其中接近一半的价值是在最初 41 分钟内被转走的。
关于技术细节,SIAMBC 已经写过一篇完整说明,涵盖受影响机型、固件版本号以及应当按什么顺序处理,可参见Coldcard 漏洞详解。本文不再重复,而是把重点放在事件之后发生了什么。
钱究竟流向了哪里
比漏洞本身更值得看的,是接下来一周里持币者的实际行为,而这些行为在链上是可以被量化的。
流向交易所。CryptoQuant 与 Timechainindex 的数据显示,2026 年 7 月 31 日交易所净流入 11,163 枚比特币,其中大部分进入 Binance、River、Kraken 和 OKX。
散户的转账量冲到了危机级别。CryptoQuant 报告称,单笔小于 1 枚比特币的转账在当天合计达到 39,600 枚,接近 2022 年 11 月 16 日、即 FTX 申请破产次日的 39,900 枚。这个对照最能说明当时的恐慌程度。
流向 ETF。美国现货比特币 ETF 在事发当周录得约 6.2 亿美元净流入,分散在 IBIT、FBTC、ARKB 等多只基金上。
以及流向用户自己新建的钱包。这一项恰恰是多数标题没有提到的。链上分析显示,那些长期未动的地址中,有相当大一部分资金转入的是用户自己新生成、私钥仍由自己掌握的钱包,而不是交易所的充值地址。这种特征更符合「把资产挪到安全的地方」,而不是「抛售」或者「放弃自托管」。
为什么那个标题不够完整
不少海外媒体把这件事概括为持币者纷纷逃回交易所。这个说法对其中一部分资金成立,但用来概括全局就有误导性。
第一,资金并没有流向同一个地方,而是至少分成了三路:交易所、ETF,以及用户自己新建的钱包。链上分析指向的是最后一类占比不小,而那并不是放弃自托管,恰恰是厂商建议受影响用户去做的事情,也就是在修复后的固件上重新生成助记词,并把资产从旧的那套里转出来。
第二,ETF 与本次事件的关联并未被证实。彭博 ETF 分析师 Eric Balchunas 明确表示自己并不是在断言两者相关,没有人知道答案,同时他也认为长期来看确实可能有一部分用户会迁移过去。任何一周内,资金因为多种市场原因同时流入和流出 ETF 都是常态。两个数字出现在同一周,并不足以证明其中一个导致了另一个。
第三,危机期间的流入并不等于资金会留在那里。在实际操作层面,当你必须在几个小时内把资产从一套不安全的助记词里转出来时,交易所是最快能用上的一个落脚点,这个选择完全可以理解。真正的问题是:这笔钱之后还会不会留在那儿。
把币搬回交易所,理性吗
短期来看,是理性的。得知自己的助记词可能被反推出来的人,留给自己的时间不多,需要一个能马上用的地方安置资产。转进一个自己本来就有的交易所账户,比等一台新设备寄到要快得多。
但如果把它当成长期答案,那就只是把一组风险换成了另一组,并没有把风险降下来。
Coldcard 的这个缺陷是单一厂商的一次失误,它被公开披露、有修复固件发布、也有办法让用户自行确认设备是否受影响。而把资产交给第三方保管所带来的风险,是外部根本无从查验的。
泰国自己就有一个现成的例子。Bitkub 在 2021 年遭到网络攻击,损失约 17 亿泰铢,而客户在整整五年里对此一无所知,直到泰国证券交易委员会在 2026 年 7 月底对该公司及两名前董事提出指控。相比之下,Coldcard 的用户在几小时内就知道了情况,并且可以立刻自查。这个差别值得放在天平上称一称。
关于这一点我们写过一篇更完整的分析,见把加密货币放在交易所到底行不行。结论是两种做法可以并存:在有牌照的交易所买卖,持有期间则把资产放在自己掌控的钱包里。
站得住脚的几条教训
这次事件里最有价值的部分,和品牌其实没什么关系,而在于那些没有受到影响的人当初做对了什么。
自己掷过骰子补充随机性的用户没有受影响。Coldcard 允许用户在生成助记词的过程中通过掷骰子加入自己的随机性,这部分随机性来自那段有缺陷的固件控制不到的地方,因此漏洞波及不到他们。当初设置设备那天觉得麻烦的一个额外步骤,五年之后成了保住资产的关键。
设置了密语的用户同样没有受影响,因为密语不保存在设备里,也不由那个出问题的随机数发生器生成。即便攻击者反推出了助记词,能打开的也只是没有密语的那一个钱包。如果你对这套机制还不熟悉,可以看密语是什么。
不要把全部安全性押在同一家厂商身上。持仓较大的用户可以通过多签来分散风险,让不同厂商的设备各持一把钥匙,这样任何单一厂商的失误都不足以让攻击者拿到全部资产。
开源有意义,但不等于保险。Coldcard 的固件一直是公开的,而这个缺陷仍然在里面躺了五年没被发现。开源让审查成为可能,前提是真的有人去审查。
升级固件不会修复已经生成的助记词。这是整件事中被误解得最多的一点。密钥是在初始化那一刻生成的,升级固件只影响之后新生成的那一套。受影响的用户必须重新生成助记词,并把资产转移到新钱包。
如果你确实要换设备
SIAMBC 不是 Coldcard 的经销商,店里从来没有这款产品,所以我们没有任何理由借这件事劝谁换牌子。如果你已经确认自己的设备不受影响,那就什么都不需要改。
而对于无论如何都得重新生成一套助记词的用户来说,首先要准备的其实不是设备,而是新助记词的存放方式,因为盒子里附的那张纸永远是整套方案里最脆弱的一环。

CryptoSafe
฿299
- 不锈钢材质,86 x 54 x 2.5 毫米,与信用卡同尺寸
- 可完整记录 24 个词的 BIP39 助记词,由你自己敲刻
- 耐火温度可达 1000°C,持续 30 至 60 分钟
加入的是钢板单件。含刻字笔、字模和锤子的套装请见商品页。
如果你确实打算换一台设备,下面两款回应的正是 Coldcard 用户当初最看重的那一点:代码公开、可供查验。

Blockstream
฿3,190 ฿4,990-36%
- 完全开源,产品定位以比特币为主
- 支持 BIP39 密语,可从 BIP39 词表中选词输入
- 采用 Virtual Secure Element 方案,解密机制不放在设备本体上,单独攻破设备拿不到密钥
加入的是黑色。Green 与 Orange 请见商品页。
Jade 通常是以比特币为主的持币者会去比较的一款,因为它的设计取向和 Coldcard 用户所看重的东西高度接近:代码公开,并且刻意把重心放在比特币而不是广泛的币种支持上。

Trezor
฿3,890 ฿4,590-15%
- 固件与设计均为开源,自 2014 年起即公开供查验
- 通过 EAL6+ 认证的安全芯片
- 密语在设备上输入,可生成一个独立的隐藏钱包
加入的是 Cosmic Black。另有三种颜色请见商品页。
有一点需要直说:没有任何品牌能够保证自己永远不会出现固件层面的失误。用户真正能掌控的,是在设备支持的前提下自己补充随机性、给有分量的资产设置密语,以及不要把全部资产集中在同一家厂商的产品上。
常见问题
SIAMBC 销售 Coldcard 吗
不销售,店里也从来没有上过这款产品。这篇文章是写给泰国加密货币持有者的信息参考,而不是为了推销替代产品而做的对比。
我应该把资产转回交易所吗
如果你的助记词属于受影响的范围,立刻把资产转出来是正确的做法,有牌照的交易所可以作为一个可接受的临时落脚点。但从长期看,应当把它当作中转站而不是终点,因为那等于把一种可以查验的风险,换成了一种无从查验的风险。
硬件钱包还安全吗
这是单一厂商在随机数生成环节上的一次失误,而不是自托管这个思路本身有问题。使用其他品牌设备的用户,或者助记词是在别的设备上生成的用户,都不受这个漏洞影响。不过这件事确实提醒我们,过度信任单一厂商本身就是一种风险。
怎么确认自己的设备是否受影响
要看的是助记词最初生成时设备运行的固件版本,而不是它现在运行的版本。各机型对应的版本号列在Coldcard 漏洞详解中,并且请始终以厂商发布的官方公告为准。
为什么不能把 ETF 的资金流入归因于这次事件
因为任何时候都有多种市场因素同时推动资金进出 ETF。两个数字落在同一周,并不能确立其中一个是另一个的原因,彭博自己的 ETF 分析师也是这么说的。
有人自称厂商工作人员,说可以帮我追回资产,该怎么办
不要回复。这类事件之后,必然会出现冒充厂商工作人员或提供资产追回服务的骗子。无论是厂商、经销商还是任何追回服务,都不需要你的助记词才能帮到你。
在泰国购买
SIAMBC 是多个硬件钱包品牌的授权经销商,在曼谷 Thawi Watthana 设有实体门店。全泰国免运费,1 至 2 个工作日送达;曼谷市区可通过 Grab 或 LINEMAN 当日送达,请通过 LINE 与我们约定。
如果你需要重新生成助记词但对流程没有把握,欢迎到店里来。我们的团队会陪你把设备设置好,核对助记词是否抄写正确,并在转入任何重要资产之前先做一笔小额测试。门店营业时间为周一至周六 9:00 至 17:00。
永远记住一条规则
任何向你索要 24 个助记词的人,都是骗子,没有例外。
无论是 SIAMBC 还是任何一家厂商,都永远不会向你索要,不管对方的理由是保修申请、身份验证、系统升级还是账户恢复。那 24 个词就是你资产的钥匙。谁拿到它,谁就拥有你的加密货币,并且再也无法追回。
แชร์:
币放在 Bitkub 上,还需要硬件钱包吗?
在泰国,短信验证码为什么已经保护不了你