สรุปสั้นๆ
- เหตุเกิดที่ Brevo ผู้ให้บริการระบบอีเมลภายนอก ไม่ใช่ตัว BitBox, BitBoxApp หรือ Hardware Wallet
- ข้อมูลที่ถูกนำออกไปจากบัญชีของ BitBox มีเพียงอีเมลของผู้สมัครรับข่าวสารและอีเมลสอนใช้งาน
- ข้อมูลคำสั่งซื้อ ชื่อ ที่อยู่ ข้อมูลชำระเงิน และข้อมูลกระเป๋าไม่ได้อยู่ในชุดข้อมูลดังกล่าว
- ลูกค้าที่ซื้อ BitBox ผ่าน SIAMBC ไม่ได้รับผลกระทบจากเหตุการณ์นี้ การซื้อสินค้ากับ SIAMBC ไม่ได้ทำให้ข้อมูลถูกส่งไปยังรายชื่ออีเมลของ BitBox
- ผู้ที่สมัครรับข่าวสารจาก BitBox โดยตรงควรระวังอีเมลฟิชชิงที่ขอ Recovery Words หรือข้อมูลสำรองกระเป๋า
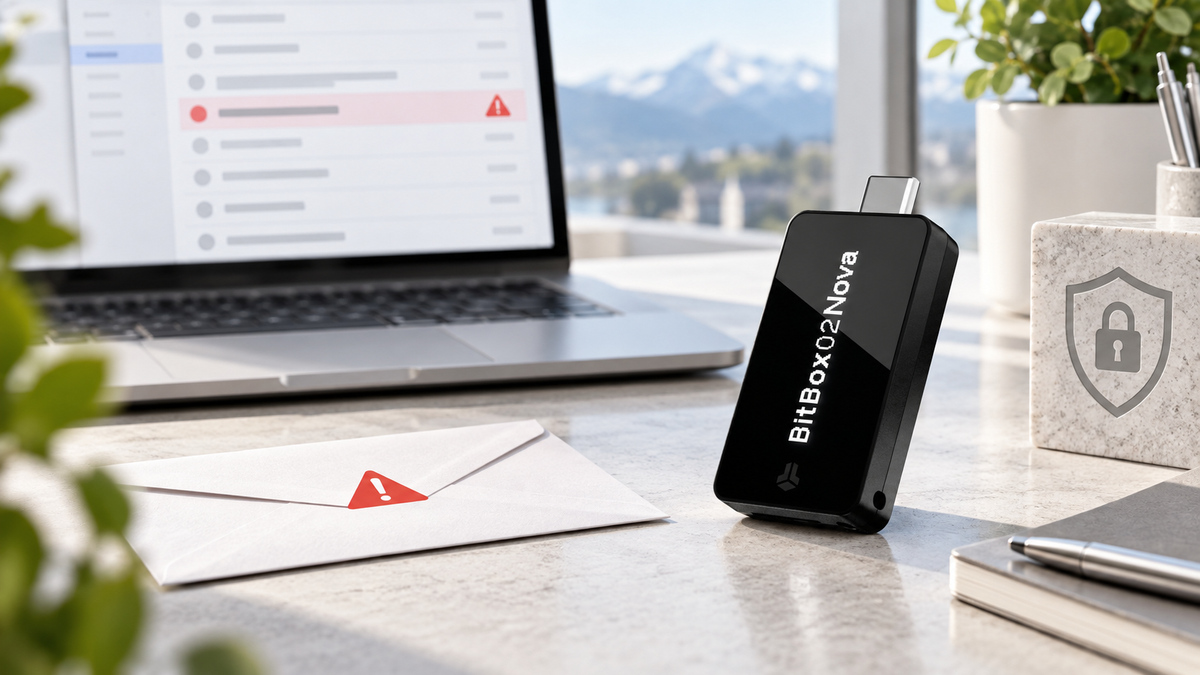
BitBox เปิดเผยว่า Brevo ผู้ให้บริการส่งจดหมายข่าวภายนอก ถูกโจมตีผ่านช่องโหว่ของระบบ Single Sign-On ทำให้ผู้ไม่หวังดีเข้าถึงบัญชีอีเมลของหลายองค์กร รวมถึงบัญชีที่ BitBox ใช้สื่อสารกับผู้สมัครรับข่าวสาร เหตุการณ์นี้นำไปสู่การส่งอีเมลฟิชชิงและการนำรายชื่ออีเมลออกไป แต่ไม่ได้กระทบตัวอุปกรณ์ BitBox, BitBoxApp, ระบบภายในของ BitBox หรือข้อมูลคำสั่งซื้อสินค้า
เกิดอะไรขึ้นกับระบบอีเมลของ BitBox
วันที่ 10 กันยายน 2026 ผู้โจมตีอาศัยข้อผิดพลาดในการกำหนดขอบเขตสิทธิ์ของระบบ SAML SSO ที่ Brevo ใช้สำหรับให้พนักงานขององค์กรเข้าสู่ระบบ ปัญหาไม่ได้อยู่ที่รหัสผ่านของผู้สมัครรับข่าวสาร แต่เกิดจากระบบอนุญาตให้บัญชีที่เข้าสู่ระบบผ่านองค์กรหนึ่งมองเห็นบัญชีขององค์กรอื่นที่ผู้ใช้นั้นมีสิทธิ์เข้าถึง
Brevo ระบุว่ามีบัญชีลูกค้า 138 บัญชีถูกเข้าถึง ในจำนวนนี้มี 6 บัญชีที่ถูกใช้ส่งอีเมลฟิชชิง และ 43 บัญชีที่มีการส่งออกรายชื่อผู้ติดต่อ BitBox เป็นหนึ่งในองค์กรที่ได้รับผลกระทบ โดยผู้โจมตีส่งอีเมลปลอม 2 ชุด อ้างว่าพบช่องโหว่ในอุปกรณ์และพยายามพาผู้รับไปยังเว็บไซต์ที่ขอ Recovery Words
Brevo ตรวจพบปัญหาเวลา 06:30 UTC และปิดช่องทางโจมตีพร้อมออกจากระบบผู้ใช้ทั้งหมดเวลา 08:30 UTC หลังจากนั้นไม่พบกิจกรรมของผู้โจมตีเพิ่มเติมตามรายงานของบริษัท ส่วน BitBox แจ้งเหตุไปยัง Brevo ภายในหนึ่งชั่วโมง รายงานโดเมนปลอม และเร่งปิดลิงก์ที่ใช้หลอกผู้รับ
ข้อมูลอะไรถูกเปิดเผย และข้อมูลอะไรยังปลอดภัย
| ข้อมูลหรือระบบ | สถานะตามข้อมูลล่าสุด |
|---|---|
| อีเมลของผู้สมัครรับข่าวสาร BitBox | ถูกนำออกจากบัญชี Brevo |
| ชื่อ ที่อยู่ และข้อมูลติดต่อจากคำสั่งซื้อ | ไม่อยู่ในรายชื่อที่ BitBox ส่งให้ Brevo |
| ข้อมูลบัตรหรือการชำระเงิน | ไม่ได้รับผลกระทบ |
| BitBoxApp และระบบภายในของ BitBox | ไม่ได้ถูกเจาะจากเหตุการณ์นี้ |
| BitBox02 และ BitBox02 Nova | ตัวอุปกรณ์และเฟิร์มแวร์ไม่ได้รับผลกระทบ |
| Private Key, Recovery Words และยอดสินทรัพย์ | ไม่ได้อยู่ในระบบจดหมายข่าวและไม่ได้รั่วจากเหตุการณ์นี้ |
อีเมลเพียงอย่างเดียวไม่สามารถใช้เปิดกระเป๋าหรือย้ายเหรียญได้ แต่สามารถช่วยให้มิจฉาชีพสร้างข้อความที่ดูเฉพาะเจาะจงขึ้น เช่น อ้างชื่อแบรนด์ อ้างเหตุฉุกเฉิน หรือส่งลิงก์ที่ทำเลียนแบบหน้าเว็บไซต์จริง ความเสี่ยงหลักจึงอยู่ที่การถูกหลอกให้เปิดเผยข้อมูลสำรองกระเป๋าในภายหลัง
ลูกค้า SIAMBC ได้รับผลกระทบหรือไม่
ลูกค้า SIAMBC ไม่ได้รับผลกระทบจากเหตุการณ์นี้ ข้อมูลการสั่งซื้อ BitBox ผ่าน SIAMBC ไม่ได้ถูกจัดเก็บอยู่ในบัญชี Brevo ของ BitBox และ SIAMBC ไม่ได้ส่งรายชื่อลูกค้าไปสมัครจดหมายข่าว BitBox โดยอัตโนมัติ
การซื้อ BitBox02 หรือ BitBox02 Nova จาก SIAMBC เพียงอย่างเดียวจึงไม่ทำให้อีเมลของลูกค้าอยู่ในข้อมูลที่ถูกนำออกไป อย่างไรก็ตาม หากลูกค้าเคยนำอีเมลเดียวกันไปสมัครจดหมายข่าว บทเรียน หรือโปรแกรมพันธมิตรของ BitBox ด้วยตนเอง อีเมลนั้นอาจอยู่ในกลุ่มที่ได้รับผลกระทบจากฝั่ง BitBox ได้ ควรแยกสองกรณีนี้ออกจากกันให้ชัดเจน
ทำไมอีเมลปลอมจึงดูเหมือนของจริง
กรณีนี้ต่างจากอีเมลปลอมทั่วไป เพราะผู้โจมตีส่งข้อความผ่านบัญชี Brevo ที่ BitBox ใช้งานจริง ระบบตรวจสอบผู้ส่งของอีเมลจึงอาจมองว่าข้อความผ่านเงื่อนไขทางเทคนิคตามปกติ ผู้รับอาจเห็นชื่อผู้ส่ง รูปแบบอีเมล และโดเมนที่ดูน่าเชื่อถือกว่าการปลอมที่ส่งจากบัญชีทั่วไป
สิ่งที่ช่วยแยกอีเมลอันตรายออกจากประกาศจริงจึงไม่ใช่แค่ชื่อผู้ส่ง แต่คือสิ่งที่ข้อความกำลังขอ หากมีการเร่งให้กรอก Recovery Words, ดาวน์โหลดโปรแกรมจากลิงก์ในอีเมล, เชื่อมต่อ Hardware Wallet กับเว็บไซต์ หรือย้ายเหรียญไปยังกระเป๋าที่เรียกว่า “ปลอดภัย” ให้หยุดทันที
ควรทำอย่างไรตามสถานการณ์ที่เกิดขึ้น
- ได้รับอีเมลแต่ไม่ได้กดอะไร: ลบหรือรายงานว่าเป็นฟิชชิง ไม่ต้องรีเซ็ต BitBox และไม่ต้องย้ายเหรียญเพราะเหตุการณ์นี้เพียงอย่างเดียว
- เปิดลิงก์แต่ไม่ได้กรอกข้อมูลหรือดาวน์โหลดไฟล์: ปิดหน้าเว็บ อย่าเชื่อมต่ออุปกรณ์ และเปิดเว็บไซต์ BitBox จากที่อยู่ที่พิมพ์เองเพื่อตรวจประกาศล่าสุด
- ดาวน์โหลดโปรแกรมหรืออนุมัติรายการบนอุปกรณ์: หยุดใช้งานโปรแกรมดังกล่าว ตัดการเชื่อมต่ออุปกรณ์ และติดต่อฝ่ายช่วยเหลือผ่านหน้าเว็บไซต์จริงโดยเปิดคำขอใหม่
- กรอก Recovery Words หรือส่งภาพข้อมูลสำรอง: ให้ถือว่ากระเป๋าเดิมไม่ปลอดภัยแล้ว ใช้อุปกรณ์ที่เชื่อถือได้สร้างกระเป๋าใหม่และขอคำแนะนำจากช่องทางช่วยเหลือทางการโดยเร็ว แต่ห้ามแนบ Recovery Words, Passphrase, Private Key หรือ PIN ไปกับคำขอ
BitBox และ SIAMBC จะไม่ขอ Recovery Words, Seed Phrase, Private Key, Passphrase หรือ PIN ผ่านอีเมล แชต แบบฟอร์ม หรือโทรศัพท์ ไม่ว่าผู้ติดต่อจะอ้างว่าเป็นฝ่ายช่วยเหลือหรือมีเหตุฉุกเฉินเพียงใด
ลดความเสี่ยงจากอีเมลฟิชชิงได้อย่างไร
- ใช้ Bookmark สำหรับเว็บไซต์และหน้าช่วยเหลือที่เปิดเป็นประจำ แทนการกดลิงก์จากอีเมล
- แยกอีเมลสำหรับข่าวสารคริปโตออกจากอีเมลหลัก หรือใช้อีเมล Alias ที่ไม่มีชื่อจริง
- อ่านข้อความบนหน้าจอ Hardware Wallet ก่อนอนุมัติทุกครั้ง โดยเฉพาะที่อยู่ปลายทางและจำนวนเงิน
- เก็บ Recovery Words แบบออฟไลน์ และอย่าถ่ายภาพหรือบันทึกไว้ใน Cloud
- หากข้อความสร้างความเร่งด่วน ให้หยุดและตรวจสอบจากเว็บไซต์ทางการอีกช่องทางหนึ่งก่อนเสมอ
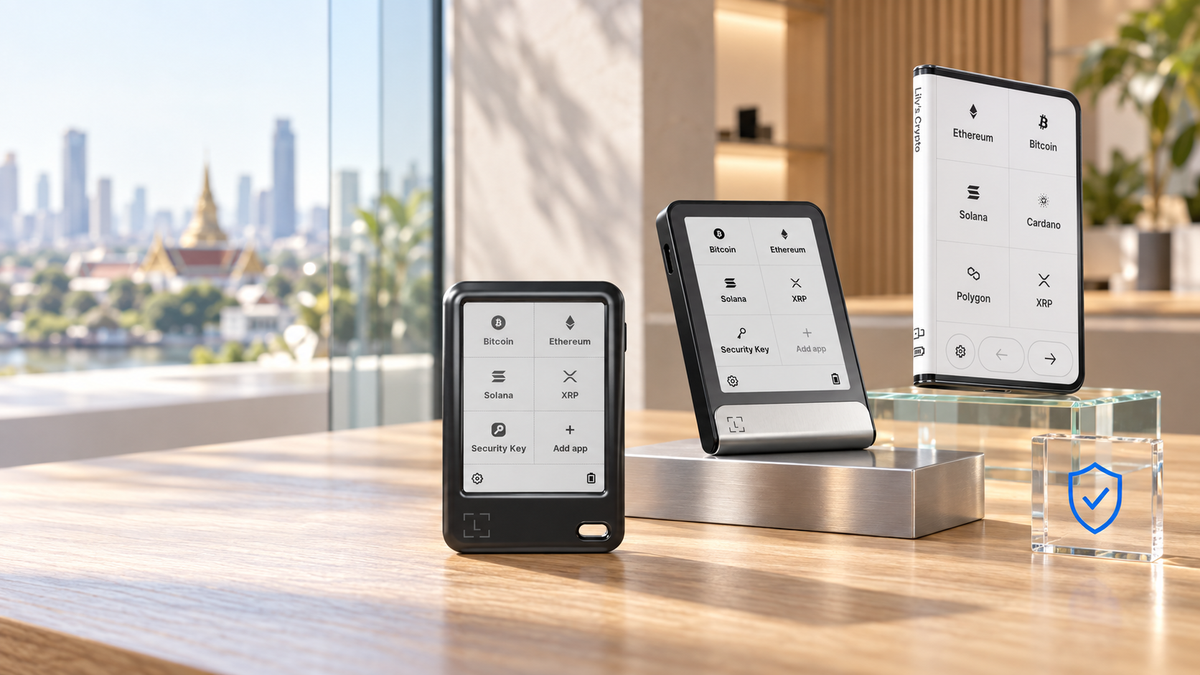
Hardware Wallet จาก BitBox
เหตุการณ์ครั้งนี้เกี่ยวข้องกับระบบอีเมลของผู้ให้บริการภายนอก ไม่ได้เปลี่ยนความปลอดภัยของตัวอุปกรณ์ ผู้ที่กำลังเลือก BitBox ควรพิจารณาจากอุปกรณ์ที่ใช้ การเชื่อมต่อ และรูปแบบสำรองที่เหมาะกับตนเอง

BitBox
- รองรับคอมพิวเตอร์ Android และ iPhone
- หน้าจอ OLED พร้อมเซ็นเซอร์สัมผัส
- มีทั้งรุ่น Multi และ Bitcoin-only
รุ่นที่เลือก: Multi สี Midnight Black

BitBox
- เฟิร์มแวร์แบบ Open Source
- สำรองข้อมูลผ่าน microSD ได้
- เหมาะกับคอมพิวเตอร์และ Android
รุ่นที่เลือก: Multi
คำถามที่พบบ่อย
BitBox ถูกแฮกหรือไม่
ระบบภายในของ BitBox, BitBoxApp และตัว Hardware Wallet ไม่ได้ถูกแฮกในเหตุการณ์นี้ จุดที่ถูกโจมตีคือ Brevo ซึ่งเป็นผู้ให้บริการระบบอีเมลภายนอกที่ BitBox ใช้ส่งข่าวสาร
อีเมลรั่วแล้วเหรียญจะหายไหม
อีเมลอย่างเดียวไม่สามารถใช้ย้ายเหรียญได้ ความเสี่ยงเกิดขึ้นเมื่อผู้รับหลงเชื่อข้อความต่อเนื่องและเปิดเผย Recovery Words, อนุมัติธุรกรรมอันตราย หรือติดตั้งโปรแกรมจากผู้โจมตี
ต้องรีเซ็ต BitBox หรือย้ายเหรียญหรือไม่
หากเพียงได้รับอีเมลและไม่ได้กรอกข้อมูล ดาวน์โหลดโปรแกรม หรืออนุมัติรายการใด ไม่จำเป็นต้องรีเซ็ตอุปกรณ์หรือย้ายสินทรัพย์เพราะเหตุการณ์นี้
ลูกค้าที่ซื้อ BitBox จาก SIAMBC ได้รับผลกระทบไหม
ไม่ได้รับผลกระทบจากการซื้อสินค้ากับ SIAMBC เพราะข้อมูลลูกค้า SIAMBC ไม่ได้อยู่ในบัญชี Brevo ของ BitBox แต่หากสมัครข่าวสารกับ BitBox โดยตรงด้วยตนเอง ควรระวังอีเมลฟิชชิงที่อาจส่งตามมา
BitBox หรือ SIAMBC จะขอ Recovery Words เพื่อช่วยตรวจสอบหรือไม่
ไม่ขอเด็ดขาด เจ้าหน้าที่ที่ถูกต้องไม่จำเป็นต้องรู้ข้อมูลสำรองกระเป๋าเพื่อช่วยตรวจอุปกรณ์หรือยืนยันสถานะคำสั่งซื้อ
สรุป
เหตุการณ์นี้เป็นการรั่วไหลของอีเมลที่ระบบจดหมายข่าวภายนอก ไม่ใช่การเจาะ Hardware Wallet ข้อมูลคำสั่งซื้อ ระบบภายใน BitBox, BitBoxApp และตัวอุปกรณ์ยังไม่พบว่าได้รับผลกระทบ ส่วนลูกค้าที่ซื้อผ่าน SIAMBC ไม่ได้อยู่ในเหตุการณ์นี้ เว้นแต่จะนำอีเมลไปสมัครรับข่าวสารจาก BitBox ด้วยตนเอง
สิ่งสำคัญหลังเหตุการณ์ไม่ใช่การรีบย้ายเหรียญโดยไม่มีแผน แต่คือการระวังอีเมลที่สร้างความเร่งด่วน ตรวจข้อมูลจากช่องทางทางการ และไม่กรอก Recovery Words ลงในเว็บไซต์หรือส่งให้ใครโดยเด็ดขาด
ข้อมูลอัปเดตถึงวันที่ 27 กันยายน 2026 อ้างอิงประกาศของ BitBox และรายงานเหตุการณ์อย่างเป็นทางการของ Brevo บทความนี้จัดทำเพื่อให้ความรู้ด้านความปลอดภัย ไม่ใช่คำแนะนำด้านการลงทุน
แชร์:
Bitget แฮก 351.6 ล้านดอลลาร์ หยุดถอนชั่วคราว: เงินลูกค้าปลอดภัยไหม?
ซื้อ Ledger ที่ไหนดีในไทย? วิธีเช็กของแท้ ตัวแทนจำหน่าย และการรับประกัน