一分钟看懂
- 本次事件发生在BitBox使用的外部邮件服务商Brevo,并非BitBoxApp或硬件钱包遭到入侵。
- 攻击者从BitBox的Brevo账户中导出了订阅者邮箱地址。
- 姓名、收货地址、支付信息、订单记录和钱包机密不在泄露数据中。
- SIAMBC客户不受本次事件影响。在SIAMBC购买BitBox不会自动加入BitBox的Brevo邮件列表。
- 曾自行订阅BitBox资讯或教程邮件的用户,应留意后续定向钓鱼邮件。
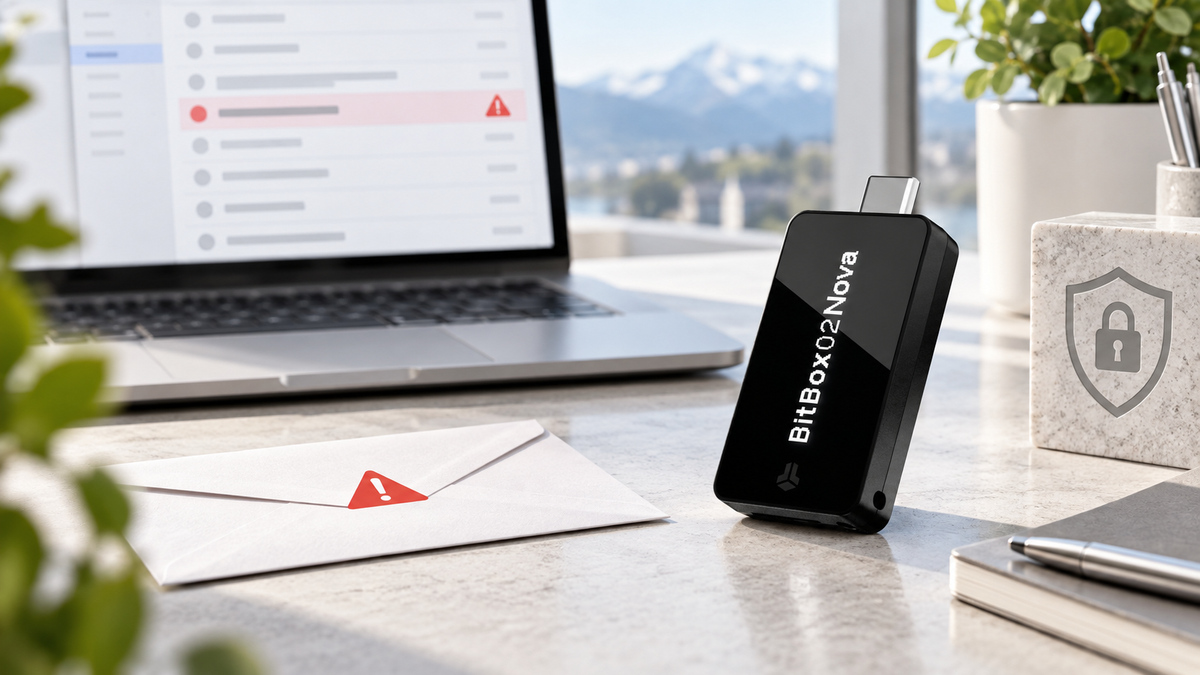
BitBox公布了一起与外部邮件平台Brevo有关的邮箱地址泄露事件。攻击者利用Brevo单点登录权限边界的缺陷,进入多个客户账户,发送钓鱼邮件并导出联系人名单。BitBox内部系统、BitBoxApp、订单资料以及BitBox硬件钱包均未因此受到入侵。
Brevo发生了什么
2026年9月10日,攻击者利用Brevo的SAML单点登录机制,在一个组织中建立登录身份后,错误地获得了同一用户可访问的其他组织权限。问题来自邮件平台没有正确隔离不同客户账户,并非订阅者密码被破解。
Brevo表示,共有138个客户账户被访问,其中6个被用于发送钓鱼邮件,43个账户的联系人被导出。BitBox是受影响的企业之一。攻击者发送了两轮假邮件,谎称BitBox存在安全漏洞,并诱导收件人前往索取钱包恢复词的网站。
Brevo在06:30 UTC发现异常,并于08:30 UTC关闭攻击路径、注销所有用户会话。BitBox随后举报钓鱼域名、协助停用相关链接,并快速向订阅者发送安全提醒。
哪些资料被导出,哪些仍然安全
| 资料或系统 | 目前确认的情况 |
|---|---|
| BitBox邮件订阅者地址 | 已从Brevo账户导出 |
| 姓名、收货地址和订单资料 | 不在受影响邮件名单中 |
| 支付信息 | 未受影响 |
| BitBoxApp及BitBox内部系统 | 未因本次事件遭到入侵 |
| BitBox02及BitBox02 Nova | 设备与固件安全未受影响 |
| 私钥、恢复词及资产余额 | 不属于邮件系统数据 |
单独一个邮箱地址无法打开钱包或转走资产。真正的风险在于攻击者可以利用品牌和事件背景,制作更有针对性的后续信息,诱骗收件人泄露恢复词、批准危险交易或安装恶意软件。
为什么SIAMBC客户不受影响
通过SIAMBC购买BitBox的客户不受本次事件影响。SIAMBC订单资料不在BitBox的Brevo账户中,购买产品也不会自动订阅BitBox邮件。
需要区分的是,如果SIAMBC客户曾自行使用同一邮箱订阅BitBox新闻、教程或合作伙伴邮件,该邮箱仍可能出现在受影响名单中。风险来自个人的独立订阅行为,而不是在SIAMBC购买产品。
钓鱼邮件为什么看起来很真实
这些邮件通过BitBox实际使用的Brevo基础设施发送,因此能够通过常见的发件人认证检查,看起来比普通伪造邮件更可信。仅凭发件人名称、排版或认证结果,已经不足以判断内容是否安全。
更有效的判断方式是观察邮件要求你做什么。BitBox不会要求用户在网页输入恢复词,不会通过突发邮件要求安装钱包软件,也不会要求连接设备进行“紧急验证”或把资产转到所谓的安全地址。
不同情况下应该如何处理
- 只收到邮件,没有进行操作:删除或举报钓鱼邮件即可,无需因此重置BitBox或转移资产。
- 打开链接,但没有输入资料:关闭页面,不要下载文件或连接设备,并自行输入BitBox官方网址查看公告。
- 安装了软件或在设备上批准操作:立即断开设备,停止使用相关软件,通过自行打开的官方网站建立全新支持请求。
- 提交了恢复词或钱包备份:应把原钱包视为已经暴露。使用可信设备准备新钱包,并通过官方渠道寻求指导。不要在支持请求中附上恢复词、密码短语、私钥或PIN。
BitBox和SIAMBC都不会通过邮件、聊天、电话或表格索取恢复词、Seed Phrase、私钥、Passphrase或PIN。
如何降低钓鱼风险
- 把官方网站和支持页面加入书签,不从突发邮件进入。
- 为加密货币资讯使用独立邮箱或不包含真实姓名的邮箱别名。
- 每次批准交易前,都在硬件钱包屏幕上核对地址和金额。
- 离线保存恢复词,不拍照,也不上传云端。
- 遇到制造紧迫感的通知,先暂停操作,再从另一个独立打开的官方渠道核实。
BitBox硬件钱包
此次邮件服务商事件并未改变设备本身的安全性。选购时应根据连接方式、手机支持以及自己能够长期维护的备份流程进行选择。


常见问题
BitBox被黑客入侵了吗?
BitBox内部系统、BitBoxApp和硬件钱包均未被入侵。受影响的是BitBox用于发送订阅邮件的外部服务商Brevo。
邮箱泄露会导致资产被盗吗?
单凭邮箱地址无法转走资产。危险来自后续钓鱼攻击,例如诱骗用户提交恢复词、批准恶意交易或安装不安全的软件。
需要重置BitBox或转移资产吗?
如果只是收到邮件,没有提交资料、安装软件或批准任何操作,就无需因为本次事件重置设备或转移资金。
从SIAMBC购买BitBox的客户受影响吗?
不受影响。SIAMBC客户及订单资料不在BitBox的Brevo账户中。曾自行订阅BitBox邮件的用户则应提高警惕。
BitBox或SIAMBC会索取恢复词吗?
不会。正规的支持人员不需要钱包机密来检查设备、确认订单或核实账户。
总结
这是第三方邮件服务商发生的联系人泄露,并非硬件钱包遭到入侵。BitBox订单资料、内部系统、BitBoxApp和设备没有受到影响。SIAMBC客户也不在事件范围内,除非个人曾另行订阅BitBox邮件。
用户无需因新闻而仓促转移资产。更实际的做法是防范定向钓鱼,通过官方渠道独立核实信息,并且绝不在网页输入或向任何人发送恢复词。
更新于2026年9月27日。信息来源:BitBox公告及Brevo官方事件报告。本文仅用于安全知识普及,不构成投资建议。
แชร์:
Bitget确认3.516亿美元钱包安全事件并暂停提币:用户需要了解什么
在泰国哪里购买 Ledger?正品验证、授权经销商与保修指南