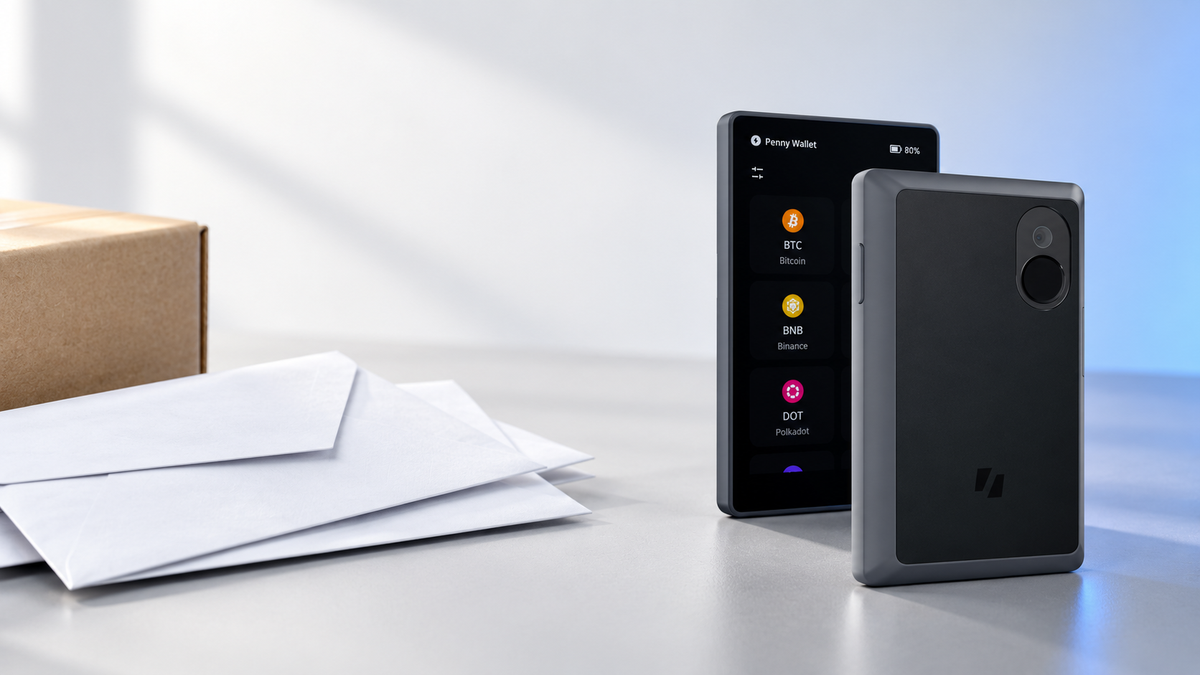
ชื่อ ที่อยู่ และรายการสินค้าที่เคยซื้อ อาจกลายเป็นข้อมูลที่ทำให้สายโทรศัพท์จากมิจฉาชีพฟังดูน่าเชื่อถือขึ้น ข่าวข้อมูลลูกค้ารั่วของ Keystone จึงไม่ควรถูกมองข้าม แม้บริษัทจะระบุว่า Seed Phrase และ Private Key ไม่อยู่ในข้อมูลที่ได้รับผลกระทบก็ตาม ประเด็นสำคัญคือรู้ว่าอะไรเกิดขึ้นจริง และอย่าให้ความตกใจพาเราไปทำตามคำสั่งของคนที่อ้างว่ามาช่วย
สรุปก่อนอ่าน
- Keystone เปิดเผยเหตุเข้าถึงเว็บไซต์โดยไม่ได้รับอนุญาต โดยพบเหตุวันที่ 20 ตุลาคม และยืนยันข้อมูลรั่ววันที่ 23 ตุลาคม 2569
- ข้อมูลที่ระบุว่ารั่วคือชื่อ ข้อมูลติดต่อ ที่อยู่จัดส่ง และรายละเอียดคำสั่งซื้อ
- บริษัทระบุว่าข้อมูลชำระเงิน Seed Phrase, Private Key และรหัสผ่านวอลเล็ตไม่รั่วจากเหตุนี้ ไม่ใช่ผลตรวจอิสระของ SIAMBC
- ต้องระวังข้ออ้างคืนเงิน เปลี่ยนเครื่อง หรือแก้ไขคำสั่งซื้อ โดยเฉพาะข้อความที่ขอข้อมูลลับ
เกิดอะไรขึ้นกับ Keystone
ในประกาศของ Keystone วันที่ 24 ตุลาคม 2569 บริษัทระบุว่าพบการเข้าถึงเว็บไซต์ทางการโดยไม่ได้รับอนุญาตเมื่อวันที่ 20 ตุลาคม และยืนยันเมื่อวันที่ 23 ตุลาคมว่าบุคคลภายนอกได้ข้อมูลการจัดส่งของลูกค้าไปแล้ว
Keystone แจ้งว่าได้ระงับการเข้าถึง แก้ช่องโหว่ เริ่มสอบสวน และติดต่อผู้ได้รับผลกระทบทางอีเมล พร้อมเตรียมรายงานเพิ่มเติม ตามรายงานของ Crypto Briefing จึงควรติดตามข้อเท็จจริงใหม่ ไม่เติมข้อสรุปเรื่องจำนวนผู้เสียหายหรือวิธีโจมตีที่ยังไม่มีหลักฐาน
ข้อมูลอะไรที่รั่ว และอะไรที่บริษัทระบุว่าไม่รั่ว
| กลุ่มข้อมูล | สิ่งที่เปิดเผยในคำชี้แจง |
|---|---|
| ตัวตนและการติดต่อ | ชื่อ ข้อมูลติดต่อ และที่อยู่จัดส่ง |
| การซื้อสินค้า | รายละเอียดคำสั่งซื้อ รวมถึงสินค้าและราคา |
| การชำระเงิน | บริษัทระบุว่าข้อมูลบัตรและบัญชีธนาคารไม่อยู่ในข้อมูลที่รั่ว |
| ข้อมูลลับของวอลเล็ต | บริษัทระบุว่า Seed Phrase, Private Key และรหัสผ่านวอลเล็ตไม่รั่วจากเหตุนี้ |
การแบ่งกลุ่มนี้ยึดคำชี้แจงที่ Bitcoin.com นำมารายงาน ไม่ใช่การรับรองว่าวอลเล็ตทุกเครื่องปลอดภัยจากความเสี่ยงทุกชนิด และไม่มีเหตุให้เหมารวมว่าผู้ใช้ Keystone ทุกคนอยู่ในชุดข้อมูลเดียวกัน
ข้อมูลซื้อสินค้ารั่ว ไม่เท่ากับกุญแจวอลเล็ตถูกขโมย
ฐานข้อมูลการซื้อสินค้าใช้จัดการว่าใครสั่งอะไรและส่งไปที่ไหน ส่วน Private Key ใช้ลงนามเพื่ออนุมัติธุรกรรม เป็นข้อมูลคนละหน้าที่กัน คู่มือความปลอดภัยของ Keystone อธิบายว่าคำกู้คืนอยู่ภายใต้การดูแลของผู้ใช้ และแนะนำให้เก็บสำรองแบบออฟไลน์
แต่ “กุญแจไม่รั่วจากเหตุนี้” ไม่ได้แปลว่า “ไม่มีอะไรต้องระวัง” ข้อมูลการซื้อช่วยให้คนร้ายสร้างเรื่องได้สมจริง เช่น ระบุรุ่นที่ซื้อและที่อยู่ถูกต้อง ก่อนขอให้ทำขั้นตอนที่อันตราย ความถูกต้องของรายละเอียดจึงไม่ใช่หลักฐานว่าคนที่ติดต่อมาเป็นเจ้าหน้าที่จริง
มิจฉาชีพอาจใช้ข้ออ้างอะไร
บริษัทเตือนเรื่องคนแอบอ้างเสนอคืนเงิน ส่งเครื่องทดแทน หรือแก้ไขคำสั่งซื้อและที่อยู่ ตัวอย่างต่อไปนี้เป็นสถานการณ์จำลองเพื่อให้รู้ทัน ไม่ใช่เหตุที่ SIAMBC ยืนยันว่าพบกับลูกค้ารายใด
- “ต้องตรวจ Seed Phrase ก่อน จึงจะอนุมัติคืนเงินได้”
- “เครื่องเดิมมีปัญหา ให้กู้คืนในเครื่องใหม่ที่ส่งมาโดยไม่ได้นัดหมาย”
- “ให้ย้ายเหรียญไปกระเป๋าปลอดภัยตามลิงก์นี้ทันที”
- “ติดตั้งโปรแกรมช่วยเหลือ แล้วเปิดหน้าจอให้เจ้าหน้าที่ตรวจ”
จุดร่วมไม่ใช่แค่ข้อความสะกดผิด แต่คือการเร่งให้เราส่งความลับหรือยกการควบคุมให้คนอื่น แนวทางป้องกันฟิชชิงของ FTC แนะนำให้ตรวจผ่านช่องทางที่รู้จักอยู่แล้ว แทนการใช้ข้อมูลติดต่อที่อยู่ในข้อความน่าสงสัย
ถ้าเคยซื้อ Keystone ควรทำอะไรตอนนี้
- ตรวจช่องทางที่เคยซื้อ เก็บหลักฐานคำสั่งซื้อไว้ใช้สอบถามเป็นการส่วนตัว แต่อย่าโพสต์ใบสั่งซื้อหรือที่อยู่ต่อสาธารณะ
- เปิดช่องทางทางการด้วยตัวเอง พิมพ์ keyst.one หรือใช้บุ๊กมาร์กเดิม ไม่เริ่มจากลิงก์ที่คนไม่รู้จักส่งมา
- สอบถามเรื่องข้อมูลที่เกี่ยวข้องกับคุณ อย่าตัดสินจากอีเมลที่ดูเหมือนจริงเพียงฉบับเดียว และอย่าให้การยังไม่ได้รับอีเมลกลายเป็นข้อพิสูจน์ว่าไม่เกี่ยวข้องแน่นอน
- ไม่รับขั้นตอนย้ายวอลเล็ตจากคนที่โทรมา หากมีพัสดุที่ไม่ได้สั่ง ให้ตรวจสอบก่อนเปิดใช้งาน และอย่าใส่คำกู้คืนลงไป
- ทบทวนความปลอดภัยอีเมล ใช้รหัสผ่านไม่ซ้ำ เปิดการยืนยันตัวตนหลายขั้นตอน และตรวจการเข้าสู่ระบบผิดปกติ
อีเมลฝ่ายสนับสนุนที่แสดงบนเว็บไซต์ Keystone คือ support@keyst.one อย่าแนบ Seed Phrase, Private Key หรือภาพข้อมูลลับไปกับคำถาม
ซื้อผ่านร้านตัวแทน ต้องถือว่ารั่วด้วยไหม
ยังไม่ควรสรุปว่าข้อมูลคำสั่งซื้อของผู้ผลิตครอบคลุมคำสั่งซื้อจากร้านตัวแทนทั้งหมด ขึ้นอยู่กับว่าการขายและการจัดส่งแต่ละรายการส่งข้อมูลให้ใครบ้าง ต้องตรวจเป็นกรณี ไม่ใช่ดูแค่ยี่ห้อบนเครื่อง
ในทางกลับกัน การซื้อจากตัวแทนก็ไม่ใช่หลักฐานเพียงพอว่าข้อมูลไม่เกี่ยวข้องแน่นอน ผู้ที่ซื้อผ่าน SIAMBC สามารถติดต่อผ่านช่องทางเดิมที่เคยใช้เพื่อสอบถามเรื่องคำสั่งซื้อได้ โดยไม่ต้องส่งข้อมูลกู้คืนวอลเล็ตให้ทีมงาน บทความนี้ไม่ได้เป็นผลตรวจสอบฐานข้อมูลลูกค้าของร้าน
คำถามที่พบบ่อย
ต้องย้ายเหรียญออกทันทีไหม?
ข่าวข้อมูลจัดส่งรั่วเพียงอย่างเดียวไม่ใช่หลักฐานว่ากุญแจของคุณรั่ว อย่าย้ายเหรียญเพราะคนที่ติดต่อมาสั่งให้ทำ หากคุณเคยเปิดเผยคำกู้คืนหรือพบธุรกรรมที่ไม่ได้ทำ ต้องประเมินเป็นเหตุอีกกรณีและขอความช่วยเหลือผ่านช่องทางที่ตรวจสอบแล้ว
เปลี่ยน PIN แล้วป้องกันข้อมูลที่รั่วได้ไหม?
PIN ไม่ได้ลบชื่อหรือที่อยู่ออกจากข้อมูลที่ถูกนำออกไปแล้ว และไม่ทำให้ Seed Phrase ที่เคยเปิดเผยกลับมาเป็นความลับ แยกให้ออกว่ากำลังแก้ความเสี่ยงประเภทไหน
Air-gapped แล้วทำไมยังมีเหตุข้อมูลรั่ว?
การแยกอุปกรณ์สำหรับลงนามออกจากเครือข่าย กับการรักษาข้อมูลในระบบขายสินค้า เป็นคนละส่วนกัน การป้องกันชั้นหนึ่งไม่ได้ทำให้อีกชั้นปลอดภัยโดยอัตโนมัติ
ถ้าคนโทรมารู้รุ่นและที่อยู่ครบ ควรเชื่อไหม?
ไม่ควรใช้ข้อมูลนั้นยืนยันตัวผู้โทร ให้จบการสนทนาแล้วเริ่มติดต่อบริษัทใหม่ด้วยช่องทางที่คุณตรวจสอบเอง ไม่มีขั้นตอนช่วยเหลือเรื่องคำสั่งซื้อใดจำเป็นต้องขอ Seed Phrase ของคุณ
แหล่งข้อมูลและข่าวที่เกี่ยวข้อง
- Keystone: official incident statement
- Crypto Briefing · Bitcoin.com · The Defiant
- Keystone Security Practices
- FTC: Recognizing and avoiding phishing
ตรวจสอบข้อมูลวันที่ 25 ตุลาคม 2569 เนื้อหาอ้างอิงคำชี้แจงของบริษัทและรายงานที่เผยแพร่ ณ เวลาตรวจสอบ ไม่ใช่ผลตรวจอิสระ และอาจมีการปรับปรุงเมื่อมีรายงานเพิ่มเติม
แชร์:
PHP2Shell คืออะไร? ช่องโหว่ PHP ล่าสุด ใครเสี่ยง และเจ้าของเว็บควรทำอะไร
YubiKey 5.8 คืออะไร? มีอะไรใหม่ และคนใช้รุ่นเดิมต้องเปลี่ยนไหม