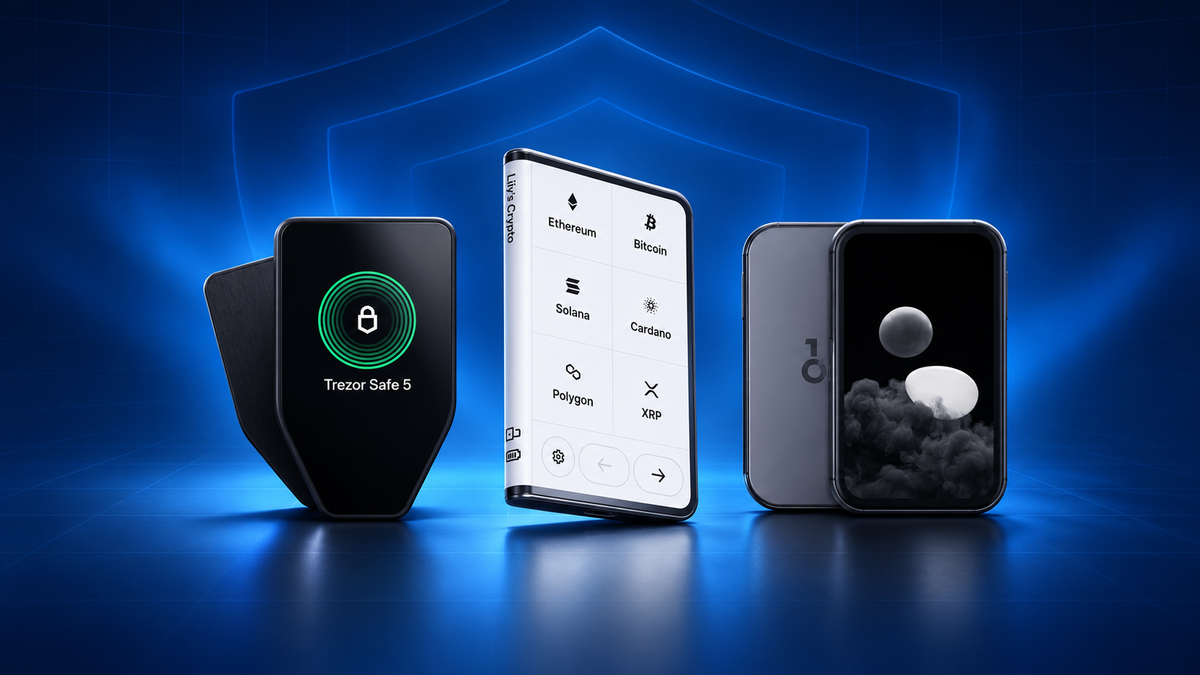
Hardware Wallet ช่วยลดความเสี่ยงได้มาก เพราะ Private Key ถูกสร้างและใช้เซ็นธุรกรรมภายในอุปกรณ์ แต่คำว่า “เก็บกุญแจแบบออฟไลน์” ไม่ได้แปลว่าเงินจะปลอดภัยจากทุกเหตุการณ์ คำเตือนของ Pascal Gauthier ซีอีโอ Ledger จึงควรถูกอ่านในบริบทว่า ไม่มีระบบใดปลอดภัยสมบูรณ์แบบ และผู้ใช้ยังเป็นส่วนหนึ่งของระบบความปลอดภัยเสมอ
สรุปก่อนอ่าน
- Hardware Wallet ป้องกัน Private Key ได้ดี แต่ไม่สามารถตัดสินแทนผู้ใช้ว่าธุรกรรมใดเป็นของจริง
- การขโมยส่วนใหญ่ไม่จำเป็นต้องเจาะ Secure Element หากหลอกให้เจ้าของเปิดเผย Seed Phrase หรือกดยืนยันธุรกรรมได้
- หน้าจอของอุปกรณ์คือจุดตรวจสุดท้าย ต้องอ่าน Address จำนวนเงิน เครือข่าย และสิทธิ์ที่กำลังอนุมัติทุกครั้ง
- แหล่งที่มาของสินค้า การตั้งค่าเครื่อง การเก็บข้อมูลสำรอง และวิธีกู้คืน ล้วนสำคัญพอ ๆ กับตัวอุปกรณ์
- เป้าหมายไม่ใช่ความปลอดภัย 100% แต่คือการลดโอกาสผิดพลาดและจำกัดความเสียหายเมื่อชั้นใดชั้นหนึ่งพลาด
CEO Ledger พูดอะไร และควรเข้าใจอย่างไร
ในบทสัมภาษณ์กับ Bloomberg Crypto วันที่ 10 พฤศจิกายน 2569 Gauthier กล่าวว่า “Everybody will be hacked at some point. Perfect security doesn’t exist.” พร้อมย้ำว่าหลักคิดนี้ใช้กับทุกบริษัท รวมถึง Ledger ด้วย คลิปสั้นของบทสัมภาษณ์ถูกนำมาเผยแพร่ต่อบน X และเกิดการถกเถียงอย่างมาก
หากฟังเฉพาะประโยคเดียว อาจเหมือนผู้ผลิต Hardware Wallet กำลังบอกว่าสินค้าป้องกันอะไรไม่ได้ แต่เนื้อหาต่อจากนั้นคือการเปรียบเทียบความเสียหายจากการดูแลสินทรัพย์ด้วยตนเองกับการฝากไว้บนแพลตฟอร์มรวมศูนย์ เขายังชี้ว่า AI ทำให้ผู้โจมตีสร้างข้อความปลอม เว็บไซต์ปลอม และการหลอกแบบเจาะจงบุคคลได้เร็วขึ้น
ประเด็นสำคัญจึงไม่ใช่ “ทุกคนต้องเสียเงินแน่นอน” แต่คือ “อย่าออกแบบความปลอดภัยโดยเชื่อว่าชั้นใดชั้นหนึ่งไม่มีวันพลาด” Hardware Wallet เป็นชั้นป้องกันที่มีประโยชน์มาก แต่ไม่ใช่เกราะที่แทนการตรวจสอบของเจ้าของสินทรัพย์ได้
Hardware Wallet ป้องกันอะไรได้จริง
หน้าที่หลักของ Hardware Wallet คือแยก Private Key ออกจากคอมพิวเตอร์และโทรศัพท์ที่เชื่อมต่ออินเทอร์เน็ต แอปสามารถสร้างคำขอให้เซ็นได้ แต่การใช้กุญแจเกิดในอุปกรณ์ และผู้ใช้ต้องยืนยันบนตัวเครื่อง เมื่อออกแบบและใช้งานถูกต้อง มัลแวร์บนคอมพิวเตอร์จึงไม่สามารถคัดลอก Private Key ออกไปได้ง่ายเหมือนกระเป๋าซอฟต์แวร์
- สร้างและเก็บ Private Key ในสภาพแวดล้อมเฉพาะของอุปกรณ์
- แยกขั้นตอนเซ็นออกจากเครื่องที่ใช้เปิดเว็บหรือแอป
- ให้ผู้ใช้ตรวจข้อมูลสำคัญผ่านหน้าจอที่เชื่อถือได้
- ใช้ PIN, Passphrase หรือ Secure Element เพิ่มต้นทุนในการโจมตีทางกายภาพ
สิ่งที่ Hardware Wallet ไม่รู้: มันไม่รู้ว่าคุณตั้งใจโอนให้ใคร ไม่รู้ว่าเว็บไซต์ที่เปิดอยู่เป็นของจริงหรือเว็บปลอม และไม่รู้ว่าคุณเข้าใจสิทธิ์ของ Smart Contract ที่กำลังอนุมัติหรือไม่ อุปกรณ์ทำได้เพียงแสดงข้อมูลและเซ็นเมื่อคุณยืนยัน
5 ช่องทางที่เงินยังถูกขโมยได้ แม้ใช้ Hardware Wallet
1. Seed Phrase หลุด
หาก Seed Phrase ถูกถ่ายรูป เก็บใน Cloud พิมพ์ลงเว็บไซต์ หรือส่งให้ผู้ที่อ้างว่าเป็นฝ่าย Support ผู้โจมตีสามารถกู้กระเป๋าบนอุปกรณ์ของตนเองได้ทันที โดยไม่ต้องแตะ Hardware Wallet ของเจ้าของเลย
2. Phishing และแอปปลอม
เว็บไซต์ปลอมอาจเลียนแบบหน้าตาของ Wallet, Exchange หรือบริการ Airdrop แล้วขอให้เชื่อมต่อกระเป๋า อัปเดต Firmware หรือ “ยืนยันบัญชี” เป้าหมายคือให้ผู้ใช้กรอก Seed Phrase หรือสร้างคำขอเซ็นที่เป็นประโยชน์ต่อคนร้าย
3. ตรวจ Address ไม่ครบ
มัลแวร์แบบ Clipboard Hijacking สามารถเปลี่ยน Address ที่คัดลอกไว้ก่อนวางลงในช่องปลายทาง หากดูเฉพาะหน้าจอคอมพิวเตอร์แล้วกดยืนยัน อุปกรณ์ก็จะเซ็นธุรกรรมที่ส่งเงินไปยัง Address ของคนร้ายตามที่แสดงอยู่
4. เซ็นสิทธิ์ของ Smart Contract โดยไม่เข้าใจ
ธุรกรรม DeFi และ NFT บางประเภทไม่ได้โอนเงินทันที แต่ให้สิทธิ์ Contract เคลื่อนย้าย Token ในภายหลัง การอนุมัติแบบไม่จำกัดวงเงินหรือ Blind Signing ทำให้ผู้โจมตีดึงสินทรัพย์ออกได้หลังจากผู้ใช้กดอนุมัติไปแล้ว
5. เส้นทางสินค้าและขั้นตอนกู้คืนมีช่องโหว่
เครื่องมือที่ถูกดัดแปลงหลังออกจากโรงงาน สินค้ามือสอง อุปกรณ์ที่เคยถูกเปิด หรือขั้นตอนกู้คืนที่ทำในสถานที่ไม่ปลอดภัย ล้วนสร้างความเสี่ยงได้ การตรวจ Firmware เพียงอย่างเดียวอาจไม่ครอบคลุมการดัดแปลงทางกายภาพทุกแบบ จึงควรซื้อจากช่องทางที่ตรวจสอบได้และเก็บหลักฐานการซื้อไว้
หน้าจออุปกรณ์คือจุดตรวจสุดท้าย
หลักการ “อย่าเชื่อ ให้ตรวจสอบ” ใช้ได้กับ Hardware Wallet โดยตรง หน้าจอคอมพิวเตอร์อาจถูกมัลแวร์แก้ไข แต่หน้าจอของ Hardware Wallet ถูกออกแบบให้แสดงข้อมูลที่อุปกรณ์กำลังจะเซ็นจริง จึงควรตรวจอย่างน้อยสี่อย่างทุกครั้ง ได้แก่ เครือข่าย, Address ปลายทาง, จำนวนเงิน และขอบเขตของสิทธิ์ที่อนุมัติ

ฟีเจอร์อย่าง Clear Signing ช่วยแปลงข้อมูล Contract ที่อ่านยากให้เป็นภาษาที่คนเข้าใจ ส่วนระบบเตือนความเสี่ยงอย่าง SignGuard ช่วยคัดกรองเว็บไซต์หรือธุรกรรมที่น่าสงสัย แต่ทั้งสองอย่างเป็นตัวช่วย ไม่ใช่การรับประกัน หากข้อมูลบนหน้าจอไม่ตรงกับสิ่งที่ตั้งใจทำ ให้ยกเลิกทันที

วางระบบให้พลาดหนึ่งชั้นแล้วไม่เสียทั้งหมด
- ซื้อจากช่องทางที่ตรวจสอบได้: หลีกเลี่ยงสินค้ามือสองและข้อเสนอที่ถูกผิดปกติ ตรวจกล่อง ตัวเครื่อง และขั้นตอนยืนยันของผู้ผลิต
- สร้าง Seed บนอุปกรณ์ด้วยตนเอง: อย่าใช้คำที่พิมพ์มาให้ และอย่ากรอก Seed ลงเว็บ โทรศัพท์ หรือคอมพิวเตอร์
- แยกข้อมูลสำรองออกจากอุปกรณ์: เก็บในสถานที่ที่ทนไฟ ทนน้ำ และไม่อยู่รวมกับเครื่อง
- ส่งยอดเล็กก่อน: ใช้ Address ใหม่หรือธุรกรรมสำคัญควรทดสอบก่อน แล้วตรวจผลบน Blockchain Explorer
- จำกัดวงเงินและสิทธิ์: หลีกเลี่ยง Unlimited Approval หากไม่จำเป็น และยกเลิกสิทธิ์เก่าที่ไม่ได้ใช้
- แบ่งความเสี่ยง: เงินก้อนใหญ่ควรพิจารณา Passphrase, Multisig หรือการแยกกระเป๋าตามวัตถุประสงค์ โดยต้องทดสอบขั้นตอนกู้คืนจริงก่อน
ระบบที่ดีไม่ควรมีจุดเดียวซึ่งพลาดแล้วเสียทั้งหมด หากโทรศัพท์ติดมัลแวร์ ยังมีหน้าจออุปกรณ์ช่วยตรวจ หากอุปกรณ์เสีย ยังมีข้อมูลสำรอง หาก Seed ชุดหนึ่งเสี่ยง ยังควรมีแผนย้ายสินทรัพย์ที่ทดสอบไว้แล้ว
เลือกรุ่นให้ตรงกับความเสี่ยง ไม่ใช่ดูแค่คำว่า “ปลอดภัย”
จำนวน Secure Element, การเชื่อมต่อแบบ Air-Gap, ขนาดหน้าจอ, Clear Signing, ระบบเตือนความเสี่ยง และรูปแบบ Backup ล้วนช่วยคนละจุด รุ่นที่แพงกว่าจึงไม่ได้ทำให้ผู้ใช้กดอนุมัติธุรกรรมปลอมได้อย่างปลอดภัยกว่าเสมอ สิ่งสำคัญคือเลือกรุ่นที่ทำให้คุณตรวจข้อมูลได้จริงและใช้งานตามขั้นตอนอย่างสม่ำเสมอ

คำถามที่พบบ่อย
Hardware Wallet ถูกแฮกได้หรือไม่
เป็นไปได้ แต่คำว่า “ถูกแฮก” ครอบคลุมหลายกรณี ตั้งแต่ช่องโหว่ของอุปกรณ์ การดัดแปลงทางกายภาพ ไปจนถึงการหลอกให้เจ้าของเปิดเผย Seed หรือเซ็นธุรกรรมเอง ในชีวิตจริง การโจมตีคนมักง่ายกว่าการเจาะชิปโดยตรง
ถ้าไม่เคยต่ออินเทอร์เน็ต ปลอดภัย 100% หรือไม่
ไม่ การไม่ต่ออินเทอร์เน็ตลดช่องทางโจมตี แต่ยังมีความเสี่ยงจากข้อมูลสำรอง การตรวจธุรกรรม การกู้คืน ความเสียหายทางกายภาพ และความผิดพลาดของผู้ใช้
ควรเปิด Blind Signing หรือไม่
เปิดเฉพาะเมื่อจำเป็นและเข้าใจธุรกรรมที่กำลังทำ ใช้แอปทางการ ตรวจ Domain และจำกัดวงเงิน เมื่อเสร็จแล้วควรปิดและตรวจสิทธิ์คงค้าง
Support จะขอ Seed Phrase หรือไม่
ไม่ SIAMBC และผู้ผลิต Hardware Wallet ที่ถูกต้องจะไม่ขอ Seed Phrase, Private Key, PIN หรือ Passphrase ไม่ว่าจะอ้างเรื่องรับประกัน อัปเดต หรือกู้บัญชีก็ตาม
ข้อมูลตรวจสอบถึงวันที่ 12 พฤศจิกายน 2569 บทความนี้ให้ความรู้ด้านความปลอดภัย ไม่ใช่คำแนะนำด้านการลงทุน

แชร์:
OneKey Neo เปิดตัวแล้ว Hardware Wallet จอใหญ่ 4 สี ราคา 6,990 บาท