YubiKey 5C NFC 设置与使用教程
YubiKey 5C NFC 是一把 USB-C 接口、也能通过 NFC 贴近手机使用的密钥,用于登录在线账户时验证身份,例如电子邮箱、Google 或 Microsoft 账户、密码管理器以及支持的交易平台。密钥绑定到账户后,即使别人拿到了你的密码,手上没有这把密钥也登录不了。这款既支持安全密钥方式的身份验证,也能保存 6 位 OTP 验证码,还能用于智能卡等企业场景。
本教程从开箱、安装应用、设置 PIN、把密钥绑定到第一个账户、注册备用密钥,一直讲到配合手机使用,每一步都配有图片。按钮文字保留英文,与屏幕上实际显示的一致。
这款能搭配哪些设备使用
| 项目 | YubiKey 5C NFC |
|---|---|
| 支持的标准 | FIDO2(Passkey)、FIDO U2F、OATH(TOTP 和 HOTP)、Yubico OTP、PIV 智能卡和 OpenPGP |
| 接口 | USB-C |
| NFC | 有,可贴近带 NFC 的手机使用 |
| 电脑 | Windows、macOS、ChromeOS 和 Linux |
| iPhone | iPhone 15 及以上可直接插入或贴 NFC;iPhone 7 到 14 只能贴 NFC |
| iPad | 仅限 USB-C 接口的 iPad,直接插入 |
| Android | 插入 USB-C 或贴 NFC |
FIDO2 和 FIDO U2F 就是网站设置页面通常所说的 Security key 或 Passkey。OATH 是通常每 30 秒更换一次的 6 位验证码,和手机上的身份验证器应用一样,只是验证码密钥保存在这把密钥里,而不在手机上。PIV 和 OpenPGP 用于企业系统和电子邮件加密,一般用户不需要设置这两项。
开始前需要准备什么
- YubiKey 5C NFC,如果还有一把备用密钥,也一起准备好,方便同时绑定到账户。
- 一台带 USB-C 接口的电脑,以及已更新的 Chrome、Edge、Safari 或 Firefox 浏览器。首次设置在电脑上最简单。
- 要绑定账户的密码,并且你已经能正常登录该账户。
- 用来记下密钥 PIN 和账户恢复码(backup codes)的纸或安全的地方,恢复码是开启两步验证时网站提供的。
唯一必须记住的铁律 每个重要账户都至少绑定两把密钥,并另外保存好账户恢复码。密钥没有绕过 PIN 的捷径,里面的数据也无法提取出来恢复。如果只有一把密钥却丢了,或者忘记 PIN 只能重置密钥,没有人能凭这把密钥帮你打开账户,只能自己去找该网站申请恢复账户。
开箱认识密钥
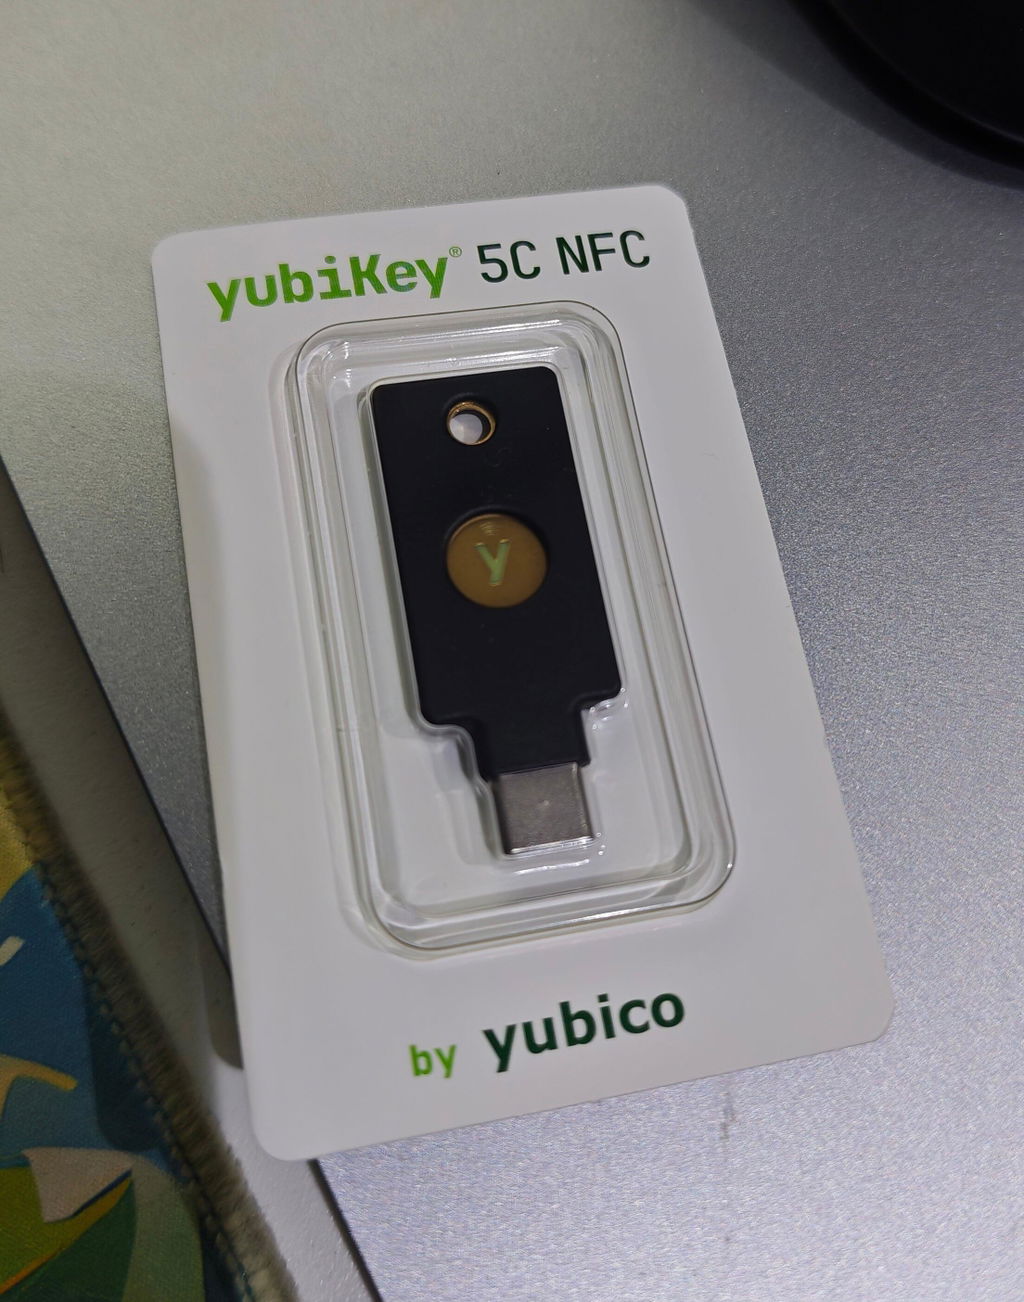
包装里是一把装在透明塑料吸塑卡中的密钥,吸塑卡背面印有网址 yubico.com/start。没有数据线、没有转接头,也没有电池,因为密钥靠插入的设备供电,或者在贴近时靠 NFC 感应供电。
1. 找到触摸区
密钥正面有一个中间带 y 标志的金色圆圈,这个圆圈就是触摸区。USB-C 接头在一端,另一端是穿钥匙圈的孔。

密钥背面印有序列号,联系 SIAMBC 处理保修时可作为凭据。
包装有拆封痕迹或密钥与图片不符,请先停下 先不要绑定任何账户,带上包装和密钥的照片联系 SIAMBC。如果想自己再核实一次,在电脑上打开 yubico.com/genuine,插入密钥并开始检测,允许浏览器读取密钥的品牌和型号,页面会告诉你这是否为正品 YubiKey 以及具体型号。
第一次贴 NFC 之前 先把密钥插入一台开着的电脑的 USB 接口,保持至少 3 秒,做一次即可。新密钥在运输期间 NFC 是关闭的,插过这一次之后,就能正常贴近手机使用了。
安装 Yubico Authenticator 应用
大多数网站登录都不需要这个应用,但它可以让你在一个地方设置 PIN、查看密钥里保存的 Passkey 列表并保存 6 位 OTP 验证码。从 yubico.com/products/yubico-authenticator 或设备的应用商店下载,并确认开发者是 Yubico。
2. 下载与设备相符的应用
下载页面把 Windows、macOS 和 Linux 电脑版应用与 Android、iPhone 和 iPad 手机版应用分开列出。选择与你用来设置的设备相符的版本。建议从电脑版开始,因为所有菜单都能用。

如果 Windows 上的应用提示需要管理员权限,先关闭应用,右键点击图标,选择 Run as administrator。
3. 插入密钥,查看 Home 页面
打开应用,插入密钥,点击左上角的菜单图标,选择 Home。这个页面会显示密钥的型号、序列号和固件版本。示例图就是和你相同的型号。

把固件版本记下来。YubiKey 的固件出厂即固定,无法更新,有些功能取决于这个版本,例如能保存的 Passkey 数量,以及从 iPhone 重置密钥。
设置密钥 PIN
新密钥出厂时没有设置任何 PIN。你只需自己设置一次,之后绑定这把密钥的所有账户都用同一个 PIN。这个 PIN 属于密钥本身,不是网站密码,也不会发送到任何网站保存。
- 长度为 4 到 63 个字符,可以使用数字、字母和符号。建议至少 6 位,不要用连续或重复的数字。部分批次的密钥不接受容易猜到的 PIN,应用会告诉你这把密钥的具体要求。
- 连续输错 3 次后,要先拔出密钥再重新插入,才能继续尝试。
- 累计输错 8 次后,FIDO2 会锁定,必须重置密钥,这会删除密钥里的所有 Passkey。
- 只要输对一次,剩余次数就会恢复为满额。
4. 打开 Passkeys 页面,点击 Set PIN
插入密钥,点击左上角的菜单图标,选择 Passkeys。因为还没有绑定任何账户,屏幕会显示 No passkeys stored。点击 Manage 下的 Set PIN。如果应用窗口太窄看不到这一栏,先点击右上角的菜单图标。

5. 输入两次 PIN,点击 Save
在 New PIN 栏输入 PIN,再在 Confirm PIN 栏输入一次。栏位下方会显示要求:A PIN must be 4-63 characters long。点击 Save,然后把 PIN 记下来,存放在安全的地方,与密钥分开保管。

6. iPhone 方式:打开 Manage PIN
如果没有电脑,也可以在 iPhone 上的 Yubico Authenticator 应用里设置 PIN:下拉屏幕,在应用提示扫描时把密钥贴在 iPhone 背面,然后点击右上角的三个点,选择 Configuration,再点击 FIDO 下的 Manage PIN。

7. iPhone 方式:输入 PIN,点击 Set
在 Set PIN 窗口中,在 New 栏输入 PIN,在 Verify 栏再输入一次,然后点击 Set。应用提示扫描时,再贴一次密钥。

现在不设置 PIN 也可以 如果跳过这一步,第一次在网站上注册 Passkey 时,浏览器会要求你设置密钥 PIN。设置一次,所有账户通用。
把密钥绑定到第一个账户
8. 先选好要绑定的账户
先从主邮箱账户开始,因为谁能进入你的邮箱,就几乎能重置所有其他账户的密码。接着是密码管理器、金融账户和交易平台、云存储以及社交媒体。下图是支持安全密钥的部分服务示例,但并非所有网站都支持,各网站的菜单名称也不一样。

9. 进入账户的安全设置
在电脑上登录该账户,进入账户设置页面,找到与安全相关的栏目,例如 Security、2-Step Verification、Two-factor authentication 或 Multi-factor authentication。有些网站会单独设一个 Passkeys 栏目。

10. 选择 Security key 或 Passkey,然后触摸密钥
安全页面会提供多种身份验证方式。选择 Security key,就是在密码之后用密钥做第二步验证,大多数网站都支持;如果想不输入密码、直接用密钥加 PIN 登录,就选择 Passkey。插入密钥,屏幕要求时输入 PIN,然后在屏幕提示触摸时触摸金色触摸区。如果在手机上注册,把密钥贴在手机背面即可,不用插入。

创建 Passkey 时,要选择密钥选项 浏览器或系统窗口通常会先建议把 Passkey 保存在手机或电脑上,例如 iCloud Keychain、Google Password Manager 或 Windows Hello。必须选择写着 Security key 或 USB security key 的选项,或者点击 Use a different device 再选择密钥,否则 Passkey 会保存在设备上,而不是 YubiKey 里。
注册完成后,在该页面给密钥起一个好记的名字,例如“主 YubiKey”。如果网站提供了恢复码,立即抄下来或打印保存。
11. 退出登录后再重新登录
退出登录,然后在无痕窗口(Incognito 或 Private)中重新登录。网站应该会要求你插入或贴近密钥。如果没有要求,可能是网站已经把这台设备记为可信设备。如果注册的是 Passkey,你会在应用的 Passkeys 页面看到该网站的名字,如下图所示;普通的 Security key 注册不会显示在应用列表里,这是正常的。

这把密钥以普通 Security key 方式绑定时,账户数量不限;而保存在密钥内部的 Passkey 空间有限,可存 25 或 100 个,取决于密钥的固件版本。Passkeys 页面底部一行会显示已用数量。
注册备用密钥
绑定第一把密钥后立刻做。在每个账户原来的安全页面中再添加一次密钥,插入或贴近备用密钥。对绑定了主密钥的每个账户都重复一遍。
- 备用密钥有自己的 PIN,需要单独为备用密钥设置 PIN。
- 备用密钥可以和主密钥外形不同,例如主密钥一直插在笔记本电脑上,备用密钥选可以贴 NFC 的型号。但如果密钥里还保存了 OTP 验证码,备用密钥也必须是 YubiKey 5 Series,因为 Security Key 不能保存 OTP 验证码。
- 备用密钥和主密钥分开存放,例如主密钥挂在钥匙圈上,备用密钥放在家里。
- 如果主密钥丢了,用备用密钥登录,然后在每个账户的安全页面中删除丢失的那把密钥。
把 6 位 OTP 验证码保存在密钥里
有些账户只提供 6 位验证码的身份验证器应用,没有 Security key 选项。这把密钥可以保存这类账户的验证码密钥,插入或贴近密钥时由 Yubico Authenticator 应用显示 6 位验证码。验证码密钥存放在这把密钥里,而不是手机上,所以换到任何装了该应用的手机或电脑都能用。
12. 在 Accounts 页面点击 Add account
在电脑版应用中打开 Accounts 页面,点击 Setup 下的 Add account。

13. 扫描网页上的二维码
在账户的安全设置页面,选择开启身份验证器应用验证,网页会显示一个二维码。确保二维码完整显示在屏幕上,没有其他窗口遮挡,然后在应用中点击 Scan QR code。在 macOS 上第一次使用时,系统会要求允许应用录制屏幕。核对 Issuer 和 Account name 栏中的账户名称,可以开启 Require touch,让每次查看验证码都必须触摸密钥,然后点击 Save。最后把 6 位验证码填到网页上完成验证。

如果有备用密钥,在关闭网页前插入备用密钥,再扫描一次同一个二维码。这个二维码两把密钥都能用,但大多数网站在验证完成后就不会再显示它了。
14. iPhone 方式:在手机应用中添加账户
在 iPhone 上打开 Yubico Authenticator 应用,把密钥插入 USB-C 接口的 iPhone,或贴在手机背面使用 NFC。然后点击右上角的三个点并选择 Add account,再用摄像头扫描另一块屏幕上的二维码,或者点击 Enter manually 自己输入验证码密钥。如果在 iPhone 或 iPad 上通过 USB-C 插入后屏幕键盘不出现,先在 Configuration 中进入 Toggle One-Time Password,关闭 Yubico OTP。

PIV 和 OpenPGP 用于企业场景和电子邮件加密,不用的话无需设置。如果要用 PIV,要知道它的出厂 PIN 是 123456,PUK 是 12345678,正式使用前必须修改。更多详情见 YubiKey PIN 与重置说明文章。
在手机和平板上使用

- iPhone 15 及以上(USB-C 接口):可以直接插入,也可以贴在手机背面使用 NFC。
- iPhone 7 到 iPhone 14(Lightning 接口):只能贴 NFC 使用。
- USB-C 接口的 iPad 可以直接插入,而 Lightning 接口的 iPad 无法使用这款,因为 iPad 没有 NFC,密钥也没有 Lightning 接头可插。
- Android:插入 USB-C 或贴 NFC 都可以,但如果是无需密码的 Passkey 登录,请插入 USB-C,因为 Android 目前还不支持通过 NFC 这样登录。
- iPhone 上的 Yubico Authenticator 应用只能通过 NFC 设置 PIN,插入 USB-C 时还不能在应用里设置 PIN;OTP 验证码则插入 USB-C 和贴 NFC 都能用。
贴 NFC 的方法:把密钥平贴在手机背面,保持不动,直到屏幕确认。如果贴上后没有反应,取下较厚的手机壳,再慢慢移动密钥的位置。
忘记 PIN 或想重置密钥
忘记 PIN 就无法找回原来的 PIN,唯一的办法是在 Yubico Authenticator 应用中重置 FIDO2 部分,这会删除该密钥中的 PIN 和全部 Passkey。在线账户都还在,但需要先用备用密钥或恢复码登录,再重新注册密钥。具体步骤和会被删除的内容,请看忘记 YubiKey PIN 与 FIDO2 重置方法一文。
在 iPhone 上,如果密钥固件低于 5.7.4,只能通过贴 NFC 在应用中重置 FIDO2,而 iPad 无法重置 FIDO2,请改用电脑或 Android。
常见问题
密钥丢了,捡到的人能登录我的账户吗?
单凭密钥不行。如果是以 Security key 方式绑定,对方还需要知道账户密码;如果是以 Passkey 方式绑定,对方还需要知道密钥 PIN,而且最多只能输错 8 次。不过还是应该尽快用备用密钥登录,把丢失的密钥从所有账户中删除。
一定要安装 Yubico Authenticator 应用吗?
登录时不需要,大多数网站都能直接通过浏览器使用密钥。应用的用途是设置 PIN、查看 Passkey 列表、保存 6 位 OTP 验证码,以及在需要时重置密钥。
可以更新密钥的固件吗?
不能。固件在出厂时就已写入,无法更改,这也意味着没有人能偷偷篡改密钥里的固件。版本号可以在应用的 Home 页面查看。
我用的网站支持这把密钥吗?
打开该账户的安全设置页面,如果有 Security key 或 Passkey 选项就能用。如果只有 6 位验证码的身份验证器应用,就按上面一节的方法把 OTP 验证码保存在密钥里。
触摸密钥后自己打出一长串字符,这是怎么回事?
密钥插在电脑上时,如果在没有任何界面要求的情况下轻触触摸区,密钥会输出一组出厂预设的 Yubico OTP 码,就像有人用键盘打字一样。这不会造成任何损害,直接删掉那段文字即可。
SIAMBC 和 Yubico 会索要 PIN、远程控制你的电脑或索要密钥吗? 两者都不会,任何情况下都不会。凡是打电话、发消息或发邮件来索要密钥 PIN、账户恢复码,要求你安装 AnyDesk 或 TeamViewer 之类的软件来帮忙设置,或者让你把密钥寄过去的,都是骗子,没有例外。无论对方自称 SIAMBC 工作人员、冒用 Yubico 的名义,还是说要办理保修、验证身份或找回账户,都一样。保修或换货请通过你自己打开的 siambc.com 上的联系渠道联系 SIAMBC,不要回复别人发给你的链接或电话号码。
总结
使用 YubiKey 5C NFC 有三件事不能漏:设置 PIN 并与密钥分开记录保存;从第一天起就把备用密钥绑定到每个账户;创建 Passkey 时选择密钥选项,而不是保存在手机上。三件都做到,即使密钥丢失或损坏,也照样能登录账户。
如果设置不成功或在哪一步卡住,可以直接联系 SIAMBC,使用问题、保修和在泰国换货都可以咨询。
商品详情见 YubiKey 5C NFC,也可以从全部 Yubico 密钥中挑选备用密钥,其他型号的教程请看教程汇总页。
内容最后核对:2026 年 10 月 21 日。屏幕上的文字可能随应用和浏览器版本而变化。