简短回答
- Security Key(安全密钥)是一种小型实体身份验证器,通过USB或NFC验证登录者确实持有该设备。
- 支持FIDO2/WebAuthn的安全密钥使用公钥密码学,并将每项凭据绑定到创建它的网站,因此比短信验证码或一次性密码更能抵御网络钓鱼。
- 安全密钥既可作为密码之后的第二重验证,也可在服务支持时保存设备绑定Passkey,实现无密码登录。
- 它不会显示一串可被复制到假网站的验证码,这是它与OTP的重要区别。
- 关键账户应至少登记两把密钥,并将备用密钥与日常使用的密钥分开保管。
电子邮件、云服务、社交媒体、密码管理器和企业系统仍普遍以密码作为登录起点。即使密码足够长且从不重复,也可能通过假登录页面、恶意软件或数据库泄露而被盗。OTP能提高安全性,但攻击者仍可诱骗用户输入验证码,并在验证码失效前实时转发。
Security Key把身份验证中最关键的一步放进实体设备。用户将密钥插入USB接口,或通过NFC轻触手机,再根据服务与设备的要求触摸密钥、输入PIN或验证指纹。
真正的差异不只是多了一件设备,而是密钥会通过密码学方式检查发起验证的网站。为真实网站创建的凭据,无法像普通验证码那样被相似域名直接拿去使用。
Security Key是什么
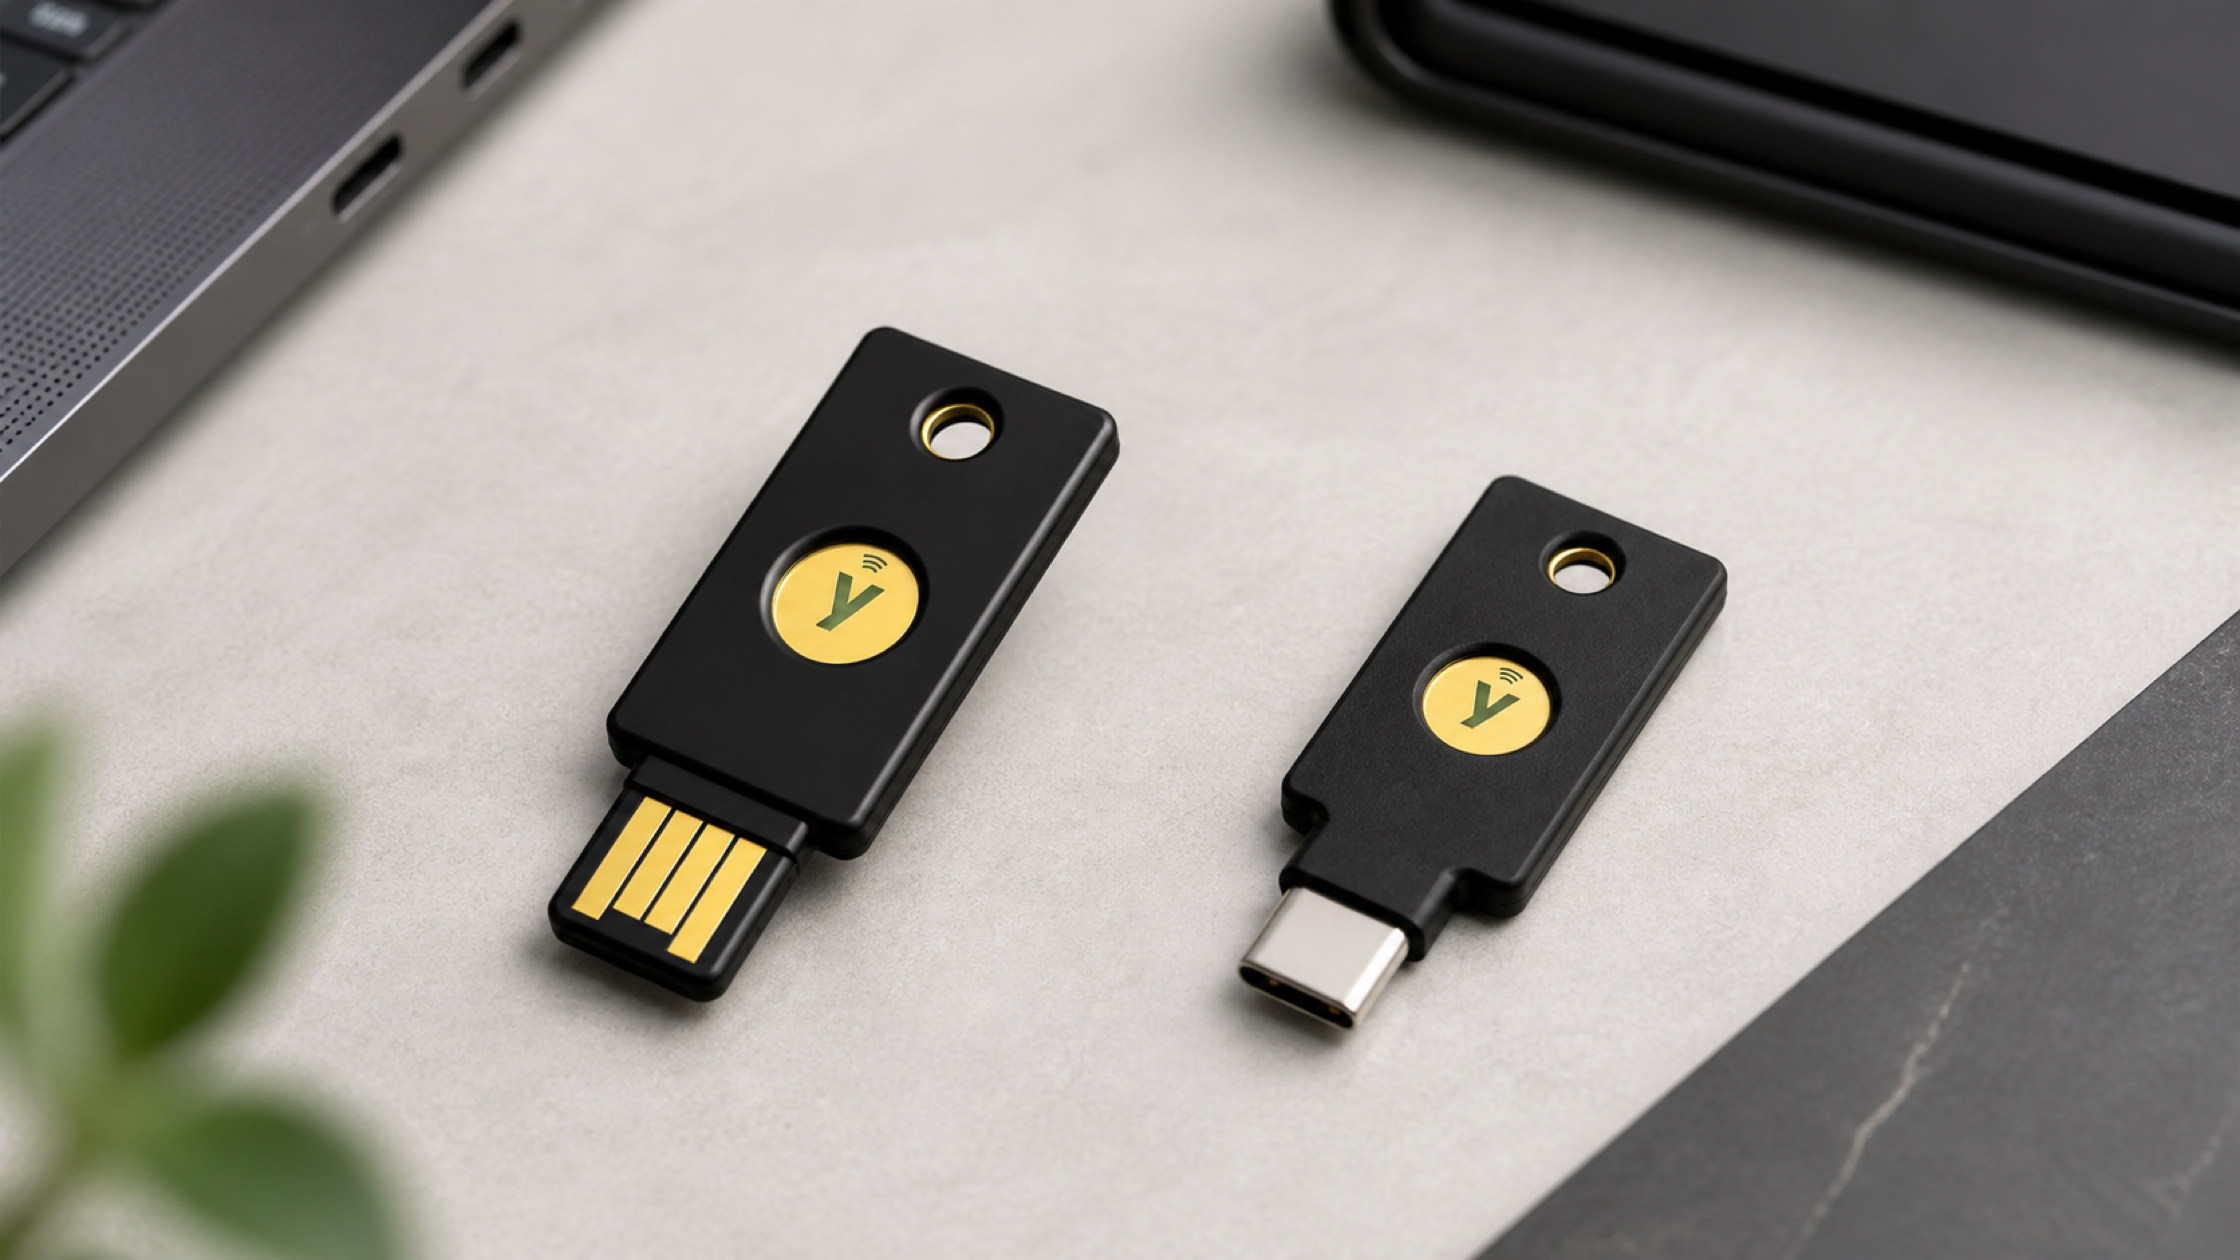
Security Key(安全密钥)是一种将加密凭据保存在硬件中的外部身份验证器。外形通常类似小型U盘或钥匙扣,可通过USB-A、USB-C或NFC与电脑和手机通信。
现代安全密钥大多支持FIDO2。FIDO2由W3C的Web Authentication API(WebAuthn)和FIDO Alliance的Client to Authenticator Protocol(CTAP)组成,可用于无密码登录、第二重验证和多因素身份验证。
用户可将安全密钥登记到Google、Microsoft、Apple、GitHub、密码管理器以及企业身份管理平台等兼容服务。实际功能取决于服务、操作系统、浏览器和密钥型号,购买前应先核对兼容性。
Security Key如何工作
当安全密钥登记到网站时,它会使用非对称密码学,为该服务建立一项专属凭据。
- 私钥保留在安全密钥中,正常情况下不会离开设备。
- 公钥发送给在线服务,用来验证签名。
- 登录时,服务向浏览器发送一次性Challenge。
- 安全密钥检查网站环境,并使用私钥对Challenge签名。
- 服务使用公钥验证响应,正确后才允许登录。
服务端不需要像保存密码那样保存一份共享的FIDO秘密。即使服务数据库泄露,攻击者拿到公钥,也无法生成只有设备内私钥才能产生的有效签名。
触摸密钥代表什么
触摸普通密钥通常用于确认“用户在场”,表示真实用户位于设备前并同意本次请求,并不一定是在读取指纹。只有生物识别型号才会验证已登记的指纹;普通型号在需要确认具体用户时,可能要求触摸并输入FIDO2 PIN。
为什么Security Key能抵御网络钓鱼
OTP是一段看得见、可以转发的文字。设计逼真的假网站可以要求用户输入验证码,再立即把验证码提交给真实服务。这类攻击通常属于实时转发凭据的中间人网络钓鱼。
FIDO安全密钥不会返回一段可供用户抄写的代码。凭据与Relying Party和网站域名绑定,浏览器与验证器会检查发起请求的Origin。如果当前网站是假域名,真实网站的凭据就不会匹配,密钥无法产生真实服务可接受的响应。
“抗钓鱼”不等于能阻止所有攻击。攻击者仍可能盗取已登录的Session、入侵终端、利用服务漏洞,或攻击薄弱的账户恢复流程。因此还需要及时更新软件、检查登录会话,并设计严格的账户恢复政策。
Security Key、OTP与Passkey的区别
| 方式 | 主要作用 | 抗钓鱼能力 | 注意事项 |
|---|---|---|---|
| 短信OTP | 通过移动网络发送一次性验证码 | 低 | 可能遭遇验证码钓鱼和SIM相关攻击 |
| 验证器应用 | 在手机上生成限时TOTP | 中 | 比短信更安全,但验证码仍可被实时转发 |
| 同步Passkey | 通过服务商同步FIDO凭据 | 高 | 方便且容易恢复,但依赖同步生态 |
| FIDO2安全密钥 | 在实体设备中保存设备绑定Passkey或FIDO凭据 | 高 | 必须规划备用密钥与恢复方式 |
Security Key和Passkey是同一种东西吗
并不完全相同。Passkey是一项FIDO凭据;Security Key是可保存设备绑定Passkey的实体身份验证器。Passkey也可以保存在手机、电脑或密码管理器中,并可能在多个设备之间同步。
Security Key和YubiKey有什么区别
Security Key是产品类别,YubiKey是Yubico的产品名称。Yubico Security Key Series主要支持FIDO2/WebAuthn和U2F;YubiKey 5 Series还支持OATH、PIV、OpenPGP和OTP等协议,更适合企业和旧有系统。
哪些人适合使用Security Key
- 管理员和关键账户持有人:包括云控制台、域名、源代码、密码管理器和高权限账户。
- 企业与公共机构:适合部署抗钓鱼MFA,或限制员工可使用的身份验证器类型。
- 面临定向攻击的人群:如高管、记者、活动人士、社交账号管理员和公众人物。
- 财务与审批团队:适合保护付款审批、客户数据访问和用户权限管理账户。
- 需要使用多台设备的人:一把兼容的密钥可在多台电脑和手机上使用,无需把同一秘密导入每台设备。
SIAMBC观点
- 应优先保护主要电子邮箱和密码管理器,因为它们往往可以重置其他服务的访问权限。
- 两把安全密钥应被视为起步配置,而不是等主密钥丢失后才购买备用密钥。
- FIDO-only型号足以覆盖许多现代服务;需要PIV、OpenPGP、OATH或旧有系统的机构应评估多协议型号。
- 如果账户能通过短信轻易恢复,薄弱的恢复流程可能抵消安全密钥带来的保护。
如何选择Security Key
1. 选择与设备匹配的接口
USB-A仍常见于旧电脑和办公桌面设备;USB-C适合现代笔记本、Android手机和采用USB-C的iPhone。若同一把密钥需要同时用于电脑和手机,NFC通常更方便。
2. 确定需要FIDO-only还是多协议
对于兼容的Google、Microsoft、Apple、社交媒体和密码管理器账户,FIDO-only通常已经足够。如果环境还使用智能卡/PIV、OpenPGP、OATH-TOTP、Challenge-response或Yubico OTP,则应考虑YubiKey 5等多协议型号。
3. 考虑PIN与生物识别
FIDO2密钥可使用PIN验证用户。Bio型号在密钥上加入指纹识别,可在兼容环境中减少输入PIN的次数;如果不需要指纹验证,普通触摸型号依然适用。
4. 检查标准与服务兼容性
应确认支持FIDO2/WebAuthn和FIDO U2F,并查看厂商兼容列表及目标服务说明。企业采购还可能需要评估FIDO认证、Attestation、AAGUID政策、身份平台控制和资产管理需求。
5. 规划密钥数量和账户恢复
主密钥应由用户随身保管,备用密钥则存放在另一个安全地点。Apple在设置时要求至少两把密钥,其他服务的要求可能不同。企业还应建立发放、更换、撤销及验证恢复申请人身份的流程。
如何安全地开始使用
- 从制造商或可信供应商购买,收到后检查产品与包装。
- 登记前更新操作系统和浏览器。
- 按照厂商建议设置FIDO2 PIN,不要复用重要设备的PIN。
- 在同一次设置过程中,将主密钥和备用密钥都登记到关键账户。
- 在账户中为每把密钥命名,例如“日常使用”和“家中备用”。
- 离线保存恢复代码,并确认恢复方式不会成为更弱的绕过路径。
- 退出账户或移除旧验证方式前,先测试每一把密钥。
- 密钥丢失后,立即使用备用方式登录并撤销丢失的密钥。
安全密钥不是普通U盘,不能通过复制文件来备份凭据。正确的备份方式,是把另一把密钥登记到每个账户,并预先准备可靠的恢复流程。
按使用场景选择Security Key
Security Key NFC by Yubico:适合USB-A电脑与手机
以合理成本提供FIDO2/WebAuthn和U2F,通过USB-A连接电脑,并可通过NFC轻触兼容手机。

Security Key C NFC by Yubico:适合USB-C电脑与手机
面向采用USB-C的现代笔记本和手机,并提供NFC轻触验证。

YubiKey 5 NFC:USB-A多协议型号
适合除FIDO外还需要OATH、PIV、OpenPGP、OTP等企业或旧有系统能力的用户与机构。

YubiKey 5C NFC:USB-C多协议型号
将YubiKey 5的多协议能力与USB-C、NFC结合,适合现代桌面与移动环境。

价格和库存可能发生变化,请在下单前查看产品页面。如果不确定企业系统需要哪些协议,应先向管理员确认再选择型号。
常见问题
Security Key可以取代密码吗
可以,但服务必须支持FIDO2安全密钥上的无密码登录或Passkey。部分服务仍会把安全密钥作为密码之后的第二重验证。
别人捡到我的密钥后能立即登录吗
对方通常仍需知道对应账户,并可能需要PIN或其他验证。但不应依赖这些限制;密钥丢失后应立即用备用方式登录并从所有账户中撤销它。
应该购买几把Security Key
大多数用户至少需要两把:一把日常使用,另一把存放在不同地点作为备用。Apple Account等服务在设置时要求至少两把。
Security Key需要联网或充电吗
普通USB或NFC密钥本身不需要网络连接或电池。用于访问服务的电脑或手机仍需按正常方式联网。
Security Key能阻止所有账户攻击吗
不能。它能显著降低密码盗窃、凭据重放和网络钓鱼风险,但无法阻止所有恶意软件、Session盗取、服务漏洞或恢复流程失误。
Security Key可以在手机上使用吗
可以,但手机、操作系统和服务都必须兼容。NFC和USB-C通常是最方便的移动连接方式。
总结
Security Key是一种实体身份验证器,登录时既要持有设备,也要完成密码学响应。FIDO2/WebAuthn会把凭据绑定到已登记的网站,因此它比短信或OTP更能抵御假登录页面。
选择型号应以实际服务、接口和协议为准。FIDO-only USB/NFC密钥足以覆盖许多现代账户;需要智能卡、OpenPGP或旧有OTP功能的机构,则可能需要多协议型号。
无论选择哪一种,都应登记至少两把密钥,测试每一把,将备用密钥和恢复代码分开保管,并确保账户恢复流程不会成为更弱的绕过路径。
资料来源
- FIDO Alliance:用户身份验证规范与FIDO2概览
- FIDO Alliance:Passkey与抗钓鱼身份验证
- Google Account Help:使用Security Key进行两步验证
- Microsoft Learn:使用FIDO2 Security Key登录
- Apple Support:Apple Account安全密钥
- Yubico:Security Key与YubiKey产品系列
本文引用截至2026年8月22日可公开核实的信息。标准支持、操作系统、在线服务、固件、价格和库存可能发生变化,设置或购买前请查看服务商与产品页面的最新信息。
总结
Security Key是一种使用FIDO2和WebAuthn保护在线账户的实体身份验证器。本文介绍其工作原理、与OTP及Passkey的区别,以及USB-A、USB-C和NFC型号的选择方法。
แชร์:
加密空头交易者曾获利4,900万美元,却在12秒内因ETH仓位亏损2,400万美元
如何将比特币从 Bitkub 提现到硬件钱包:详细步骤