要点速览
- 被动过手脚的钱包,是唯一一种对谨慎的人也照样有效的攻击。 你可以设一个强 PIN 码,把助记词存进钢板,从不点钓鱼链接,最后照样血本无归,只要这台设备在到你手上之前就已经被人做了手脚。
- 最明显的危险信号,是一组不是你自己生成的助记词。 如果卡片上已经写好了词,或者词印在说明书里,又或者是用一张纸条递给你的,那这个钱包就不是你的。到此为止,别再往下做。
- 封条不是通用的检查手段,各品牌的做法并不一样。 Ledger 是刻意不依赖封条的。Trezor 确实用,但贴的位置每个型号都不同。
- Trezor 设备出厂时不预装固件。 一台开机就直接进入可用钱包界面的 Trezor,一定是被人动过。
- 你在哪里买,决定了你大部分的风险。 我们见过的被动过手脚的设备,几乎全都来自电商平台的商品页或个人卖家,没有一台来自正规经销渠道。
大多数加密货币安全建议都默认攻击者会主动找上你:一个假网站,一条冒充客服的消息,一个本不该点的链接。这类攻击很常见,但都躲得过,因为它们都需要你先犯一个错。
被动过手脚的硬件钱包不需要你犯错。它只需要你完全照着说明书做。正因如此,这种攻击值得认真了解,而这也是我们在柜台前被问得最多的一个问题:我怎么知道这一台是干净的?
为什么这类手脚是真正奏效的攻击
硬件钱包只干一件事:生成一个秘密,让这个秘密不出现在你的电脑和手机上,并在不泄露它的前提下完成交易签名。它其余所有的安全特性,都由这一点派生而来。
整个设计建立在一个前提上:这个秘密是设备当着你的面生成的,除你之外没有任何人见过它。一旦这个前提被打破,产品其他部分再好也没有意义。安全芯片照常工作,PIN 码照常有效,屏幕照常显示正确的地址,而攻击者依然会在他挑好的时间把钱包清空,因为早在你拆开盒子之前,他手里就已经有一份你的助记词。
所以,被动过手脚的设备不只是「一个安全问题」。它是彻底的损失,而且是无声的。没有登录失败,没有警告,也没有哪一刻钱包表现异常。资金正常到账,一连几周都很正常。然后某一天全没了,通常是一次性全部消失。
反复出现的那个骗局
这种攻击最常见的版本多年来几乎没变过,因为它一直有效。
有人买了一台正品硬件钱包,在上面生成助记词,把这些词自己抄下来,然后重新包装,当作全新的卖出去:可能通过电商平台、分类信息网站、朋友的朋友,或者一家从不明渠道进货的店。盒子里放着一张已经填好词的助记词卡,还附一张说明,告诉你这就是你的助记词,请妥善保管。
买家把币转到设备显示的地址上。地址是真的,余额也是真的。而卖家手里一直握着同样那组词,他只需要等。
更高明的版本不放填好的卡片,而是附一份「设置指南」,让你输入包装里提供的一组词,说这是在恢复或激活钱包。措辞刻意让人安心,结果完全一样。
有一条规则可以破解它的所有变体,在做下面任何物理检查之前,都值得先记住它:
你的助记词必须由设备生成,只显示在设备自己的屏幕上,并且由你亲手抄下。随产品一起送来的词不是助记词,那是别人的钱包。
开机之前该检查什么
包装盒
拆之前先看包装。你要找的是它被打开过又合上的痕迹:撕破或重新粘过的盒盖、被揭起来再按回去的封条、边缘残留的胶痕、松垮或接缝位置奇怪的塑封膜,以及明显被第二次用胶带封上的盒子。
但要清楚这项检查的价值边界。包装可以换新,封条可以复制。一个手上有空白盒子、又铁了心的攻击者,肉眼检查是拦不住的。把包装当成第一道筛子,而不是最终结论。
设备本身
检查外壳接缝处有没有缝隙,螺丝有没有毛边或被拧动过的痕迹,有没有本不该出现的胶水,屏幕是不是比外壳略微凸出。哪里看着不对劲,就和厂商官网上的产品照片比对一下。
然后看它开机时是什么反应。一台全新的硬件钱包,行为就该像全新的:它会要求你进行初始设置。它不该直接进入已配置好的钱包,不该已经设了 PIN 码,也不该显示任何余额。
助记词卡
盒子里的助记词卡应该是空白的,每一次都该是空白的。我们代理的所有厂商,没有任何一款正规产品会预先把词写在上面。
只要那张卡上有任何字迹,无论是印刷的、手写的、贴纸上的、另一张纸条上的、说明书里的,还是让你扫描的二维码里的,这台设备就已经不干净了。不要设置它,不要转一笔小额去试,也不要拿它存少量资产。
封条各品牌不同,其中一家是故意不用
大多数网上流传的检查清单在这里就错了。它们把「全息封条」说得好像每台硬件钱包都有,而且都贴在同一个地方。事实并非如此,而这种想当然会让人误判:要么退掉一台正品,要么收下一台被动过手脚的。
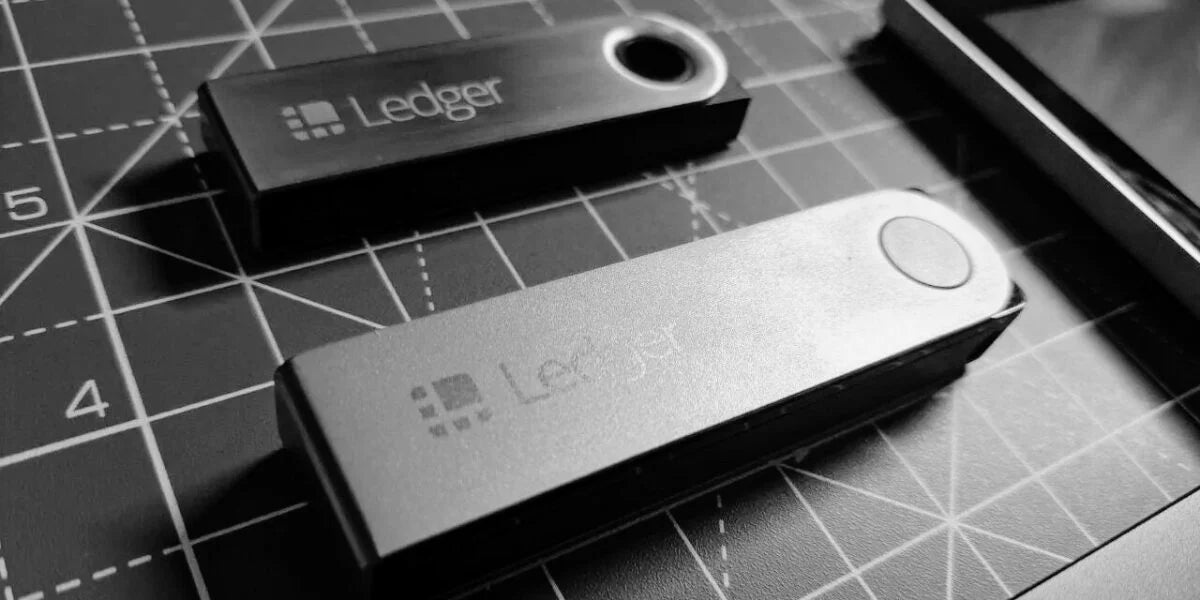
Ledger
Ledger 不依赖防拆封条,这是刻意的决定,不是疏忽。他们的立场是:这类封条给人虚假的安全感,因为它们很容易仿制,而包装往往可以在不明显损坏封条的情况下被打开再合上。包装上的胶带只是用来封箱的。
Ledger 把真伪校验放进了设备里。在 Ledger 自家 app 中运行的 Genuine Check,是对安全芯片本身做的一次密码学验证:Ledger 服务器发出一道挑战,芯片必须返回正确的签名,才能证明它是一颗未被改动过的正品 Ledger 安全芯片。被克隆或被改造的设备生成不出这个签名。
所以对 Ledger 来说,有意义的检查不在包装上,而是用从 Ledger 官网或官方应用商店下载的 app 运行 Genuine Check,绝不能用卖家给你的链接、二维码或安装包。
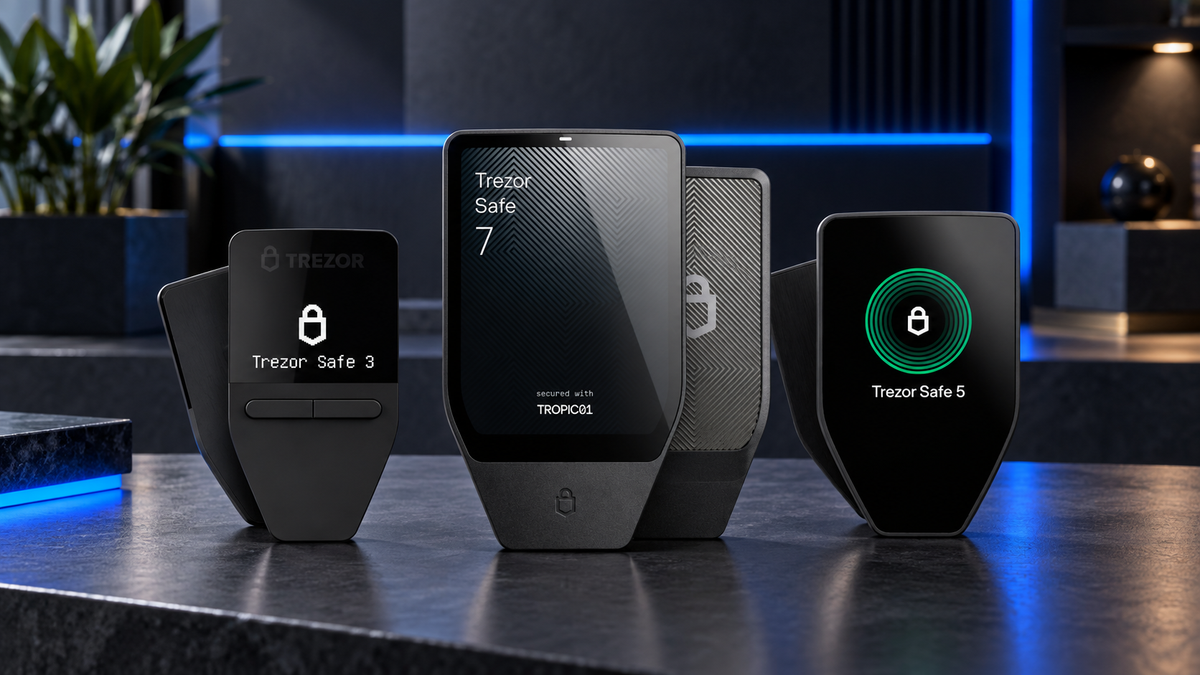
Trezor
Trezor 确实使用全息封条,但贴的位置因型号而异,很多人就栽在这一点上。
在 Trezor Model One上,盒子上有两枚封条,USB 接口处没有封条。如果有人以为接口上该有一枚,却没找到,就可能误判这台设备被人动过。
在 Trezor Model T上,封条贴在 USB-C 接口处,用的是刻意选用的强力胶。它没法完好地揭下来:一撕就会毁掉全息图案,并留下肉眼可见的残胶。
不过 Trezor 更强的那道保护,思路和 Ledger 是一样的。Trezor 设备出厂时完全不装固件,由你在初始设置时自己安装,而且每次开机时引导程序都会验证固件是否带有有效的 SatoshiLabs 签名。一台到手就能直接用、固件已经装好的 Trezor,等于在告诉你:从工厂到你手上这段路,出过事。
比所有物理检查都更重要的一项
包装可以仿造,封条可以搞到,外壳可以掉包。仿造不了的,是芯片与厂商之间的密码学关系,以及一组当着你的面生成出来的助记词。
所以真正能保护你的操作顺序是这样的:
先检查包装和设备上那些明显的痕迹。再运行厂商自己的真伪校验,用的软件必须是你自己从厂商官方域名下载的。然后从零开始设置设备,让它生成一组新的助记词,由你亲手抄下。如果设备不让你完成最后这一步,也就是助记词已经存在、或者设置已经完成,那就停下,不管包装看起来多么可信,都当它已经被动过手脚。
只要你有一丝怀疑,而设备又支持,就把它抹掉重来。在一台能通过厂商真伪校验的设备上,恢复出厂设置再重新初始化,可以让你回到一个已知安全的状态。
基于这一点我们乐意推荐的两台设备
这两台的真伪校验都很好操作。如果你担心的正是这类风险,这一点比任何参数对比都重要。

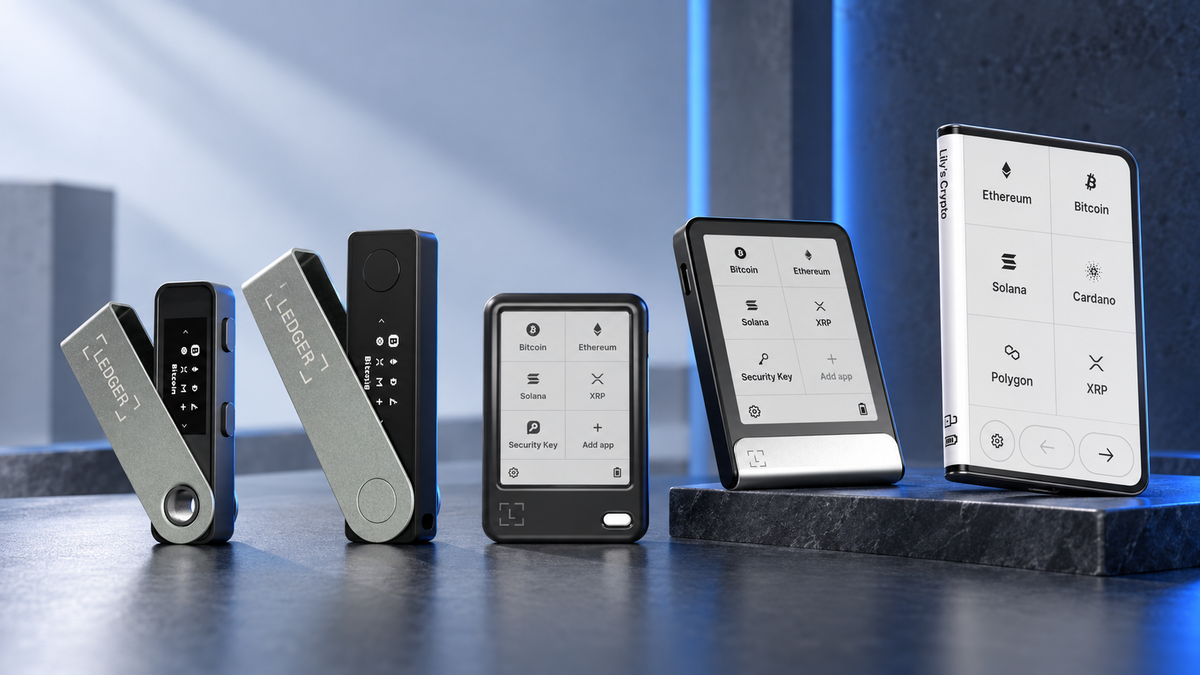
Ledger
฿4,200
- 靠密码学 Genuine Check 验证真伪,而不是靠一张贴纸
- 安全芯片,助记词在设备上生成
- 支持蓝牙连接,手机和电脑都能用
转任何资产之前,先在 Ledger 自家 app 里运行 Genuine Check。

Trezor
฿9,900 ฿19,900-50%
- USB-C 接口处有全息封条,无法完好揭下
- 出厂不带固件,由你自己安装,引导程序会校验签名
- 彩色触摸屏,助记词和地址都在设备上读取
封条一旦被揭下就会留下明显残胶,这是刻意设计的。
你在哪里买,决定了你大部分的风险
上面每一项检查,都是在问题已经产生之后去发现它。而从正规渠道买,是从根上不让问题产生,并且它是你能用到的成本最低的安全措施,没有之一。
硬件钱包不是那种「便宜就是好事」的产品。它利润本来就薄,零售价由厂商定。当一个商品页的价格明显低于市面行情,那个差价一定有东西在补,而在电商平台上,你无从知道补的是什么。
授权经销商给你的,是一条每个环节都有名有姓的供应链。设备从厂商到我们,再从我们到你。这条链上没有人有理由拆开它;万一真出了问题,你要追究的是一家公司,而不是一个随时可以注销的卖家账号。
我们是所代理品牌的授权经销商,这正是我们能说清某一台具体设备来路的原因。也正因如此,我们宁可你去别家买一台正品,也不希望你在电商平台上买一台便宜货。
如果你怀疑自己的设备被动过手脚
不要往它上面转钱,也不要用这台设备把钱转出来。如果币已经在一个你不再信任的钱包里,安全的做法是另外配一台完全不同的设备,在它上面生成新的助记词,再把资金转到新钱包的地址上。
从那一刻起,就把旧的助记词当成已经公开的信息。如果别人手里有一份,改 PIN 码或重置设备都没有用:光凭那组词,就足以在世界上任何地方把钱包重建出来。
如果你是在我们这里买的,发现哪里不对劲,请先拿来店里或联系我们,别急着做别的。我们非常乐意检查一台最后证明没问题的设备,也不愿意事后才听说这件事。
常见问题
我的 Ledger 盒子上没有防伪封条,是假货吗?
几乎可以肯定不是。Ledger 主动选择了不把防拆封条作为真伪机制,他们认为封条容易仿制,只会带来虚假的安心。真正有意义的检查,是在 Ledger 自家 app 里运行 Genuine Check,它会对安全芯片做密码学验证。
我的 Trezor One 的 USB 接口上没有贴纸,需要担心吗?
不需要。Model One 的封条有两枚,都在盒子上,接口处本来就没有。在 USB-C 接口上贴封条的是 Model T。按错误型号的标准去找封条,是很多人误以为正品被拆过的常见原因。
我能不能买二手的,然后重置一下就用?
我们自己不会这么做,也不建议你这么做。恢复出厂设置会清掉设备上当前的助记词,如果这台设备本身是正品且未被改动,重置确实能让你回到干净状态。问题在于,重置无法告诉你硬件或固件本身有没有在到你手上之前被改过。一笔坏结果是「里面的资产全部损失」的采购,省下的那点钱不值得承担这份不确定。
卖家是另外发给我助记词的,不在盒子里,这有区别吗?
没有区别,只是同一种攻击多绕了一步。这些词是通过消息、邮件、卡片,还是电话里念给你听的,都不重要。只要不是你自己在设备上生成的,就说明另有其人握着它们。
真伪校验能保护我不受一切攻击吗?
它能保护你不买到被克隆或被改造的设备,这是这一类里的主要风险。但它挡不住你把助记词写在不安全的地方,挡不住你被话术骗着说出来,也挡不住你把它输进某个网站。那些是另外的问题,而它们最终都指向同一样东西:助记词本身。所以你把它存在哪里、怎么存,值得和「买哪台设备」花上同样多的心思。
แชร์:
投资前值得了解的 Ethereum 术语
NB-IoT 是什么?它将如何改变农业和商业?