先给答案
- 开源很有价值,但不是安全证书。代码可检查,不代表实现、硬件与用户流程一定没有问题。
- 封闭组件也不等于不安全。安全芯片常通过认证、实验室测试和设备验证提供证据。
- 应评估完整系统:密钥生成、固件验证、可信屏幕、备份、审计与漏洞响应都重要。
“是否开源”是选购硬件钱包时值得问的问题,但它无法单独回答“是否安全”。一台设备同时包含固件、芯片、屏幕、手机或电脑软件、生产流程和备份方式,每一层都会改变用户需要信任的对象。
开源真正带来什么
公开源代码让研究人员能够检查逻辑、发现缺陷,并在支持的情况下验证构建结果。它提高透明度,也降低长期隐藏行为的可能性。
但公开代码未必得到充分审查,网上的代码还必须与设备实际运行的版本一致。即使固件完全公开,随机数生成、硬件攻击、供应流程或不安全的备份方式仍可能造成风险。
为什么安全芯片常有封闭部分
安全芯片需要抵抗物理提取和故障注入,底层设计和库往往受供应商限制。制造商通常以 Common Criteria 认证、实验室测试、设备验证和外部审计作为补充证据。
EAL 等级只适用于明确的组件和评估范围,不能当作整台设备、应用和备份流程的总分。
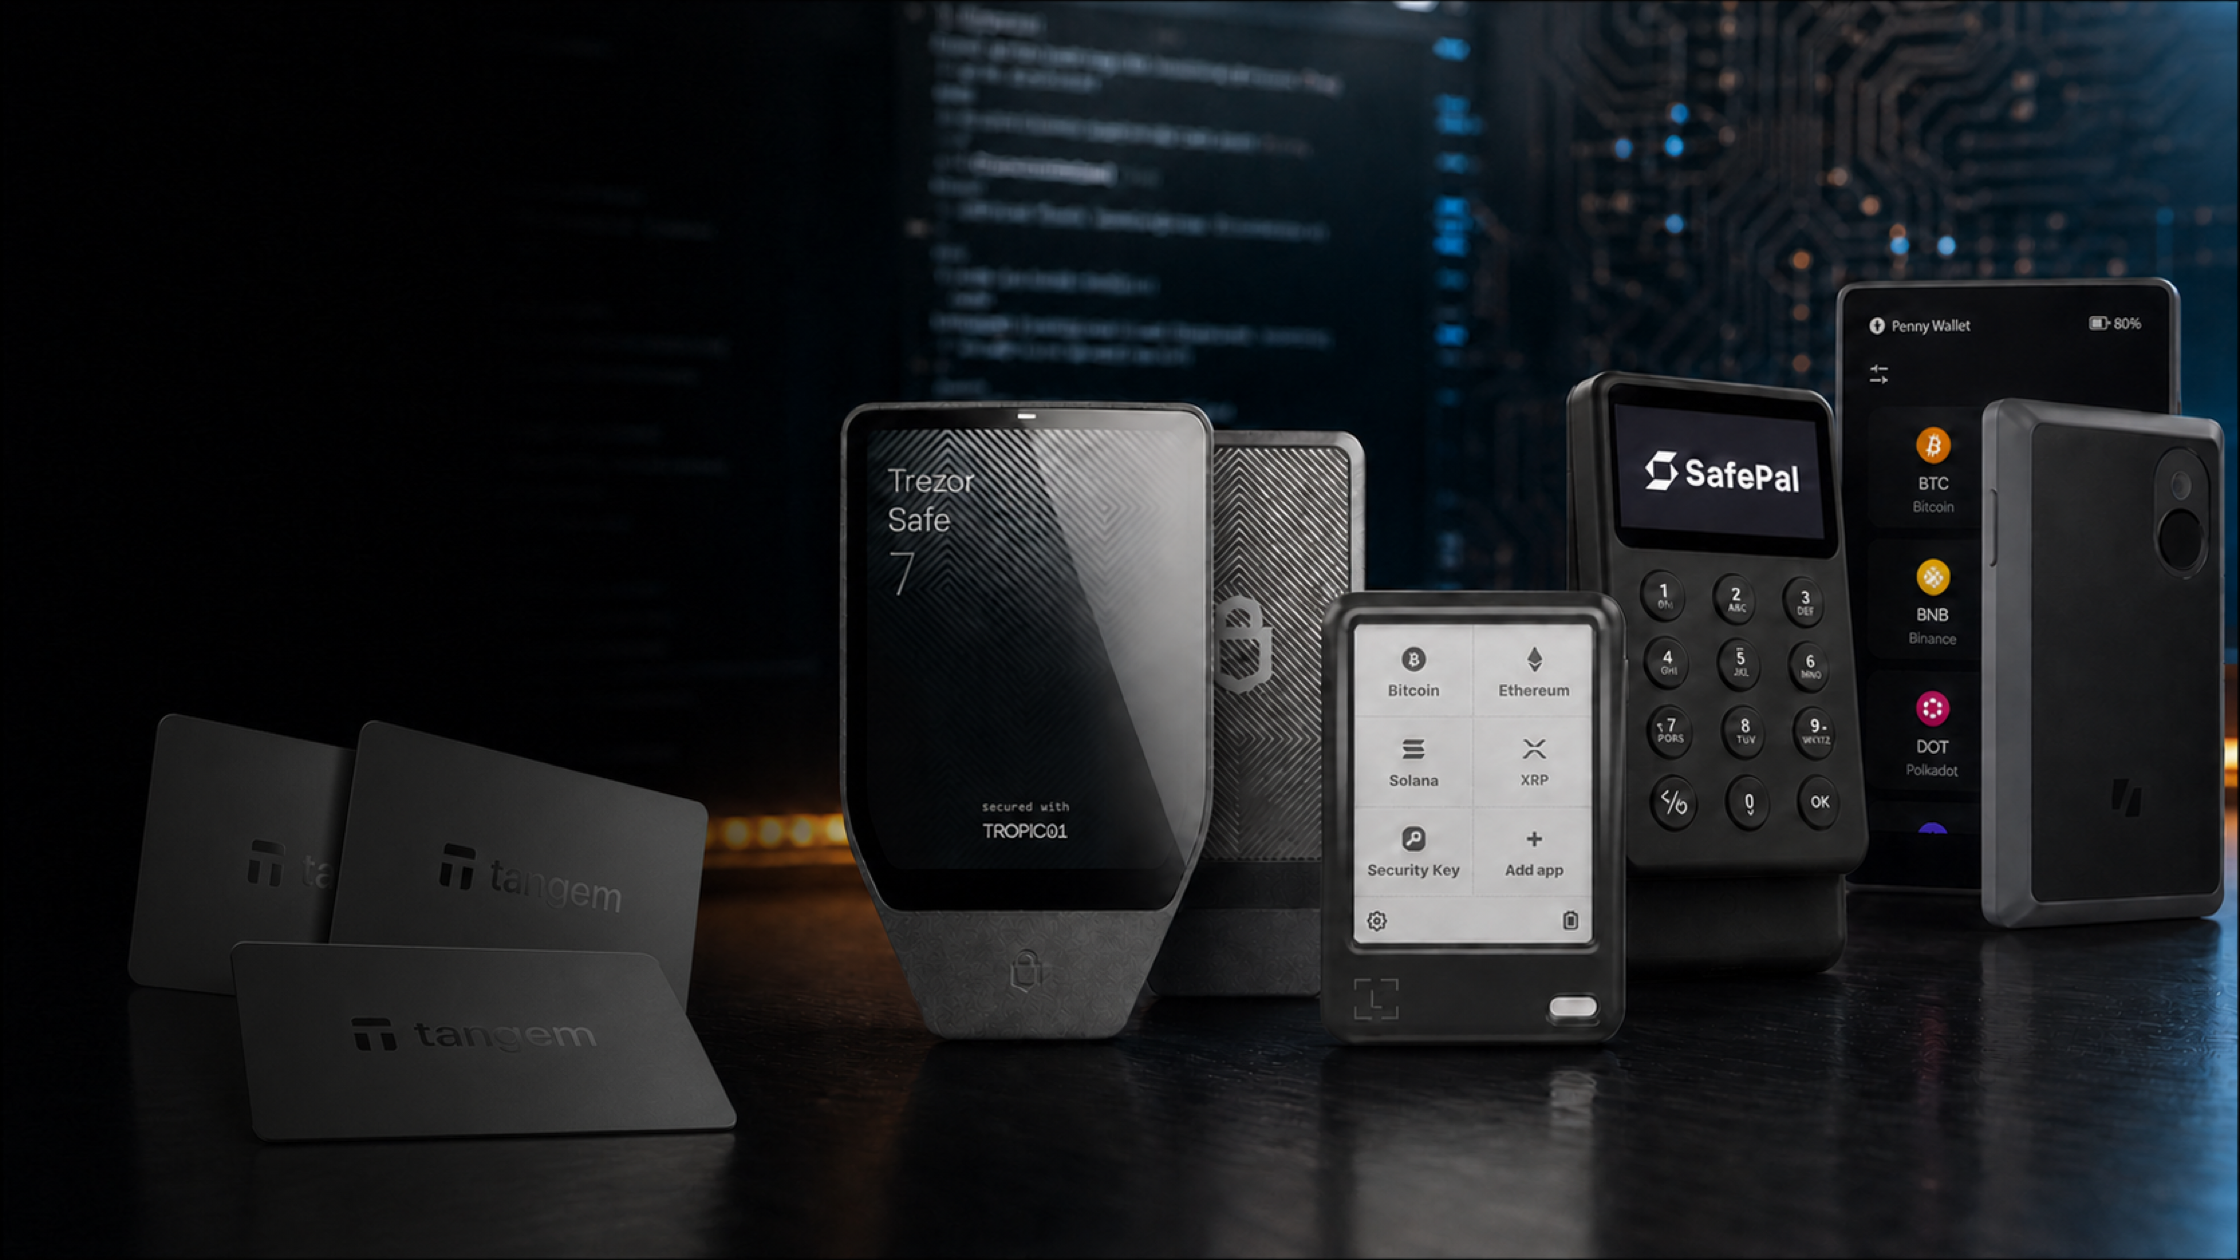
六个品牌的总体思路
| 品牌 | 总体方向 | 应重点查看 |
|---|---|---|
| Trezor | 固件及相关设计强调开源 | 安全芯片架构、可验证软件与漏洞披露 |
| Ledger | 多项软件公开,部分安全芯片底层受限制 | 可信屏幕、设备验证、审计和签名可读性 |
| SafePal | 公开程度因型号和组件而异 | 具体型号、连接方式与公开代码库 |
| Keystone | 开源固件与二维码隔离流程 | 固件验证、二维码数据路径和安全芯片实现 |
| Tangem | 手机应用公开,卡片固件不可变并依赖认证与审计 | 卡片备份、无恢复词选项与芯片信任模型 |
| D'CENT | 安全芯片结合设备端指纹确认 | 固件验证、生物识别威胁模型与公开评估 |
这不是安全排名。不同产品防范的风险不同,也要求用户信任不同的证据。
比“开源”标签更重要的检查项
- 密钥生成:随机数如何产生,私钥如何隔离。
- 可信屏幕:确认前能否看到真实地址与操作。
- 固件验证:设备如何拒绝未经授权的软件。
- 备份:恢复流程是否清楚且不会形成新的单点风险。
- 审计与披露:是否有独立检查,厂商如何处理漏洞。
- 可用性:用户能否长期正确执行每一步。
如何按需求选择
重视公开可检查性的用户可重点了解 Trezor 或 Keystone;重视安全芯片体系与软件整合的用户可查看 Ledger;SafePal 提供不同连接方式与较亲民的选择;Tangem 采用卡片备份,并提供无需传统恢复词的设置方式;D'CENT 则支持设备端指纹确认。
应比较具体型号,而不是把同一品牌的所有设备视为相同。可查看型号比较页面和当前产品系列。
常见问题
开源一定比闭源安全吗?
不一定。开源提高透明度,实际安全仍取决于实现、审查、硬件、备份和用户操作。
EAL 数字越高,整台设备越安全吗?
不能这样理解。等级只覆盖指定组件与评估范围。
开源设备仍可能被攻击吗?
可能。公开审查有助于发现问题,但不能消除硬件攻击、程序缺陷、钓鱼或不安全备份。
最重要的使用原则是什么?
不要泄露恢复词、私钥或 Passphrase,也不要批准无法在设备屏幕上核实的操作。
总结
开源能提高透明度,却不是安全保证。本文比较 Trezor、Ledger、SafePal、Keystone、Tangem 与 D'CENT 的信任模型。
แชร์:
Binance Blockchain Week Bangkok 2026:日期、地点与重点议题
加密空头交易者曾获利4,900万美元,却在12秒内因ETH仓位亏损2,400万美元