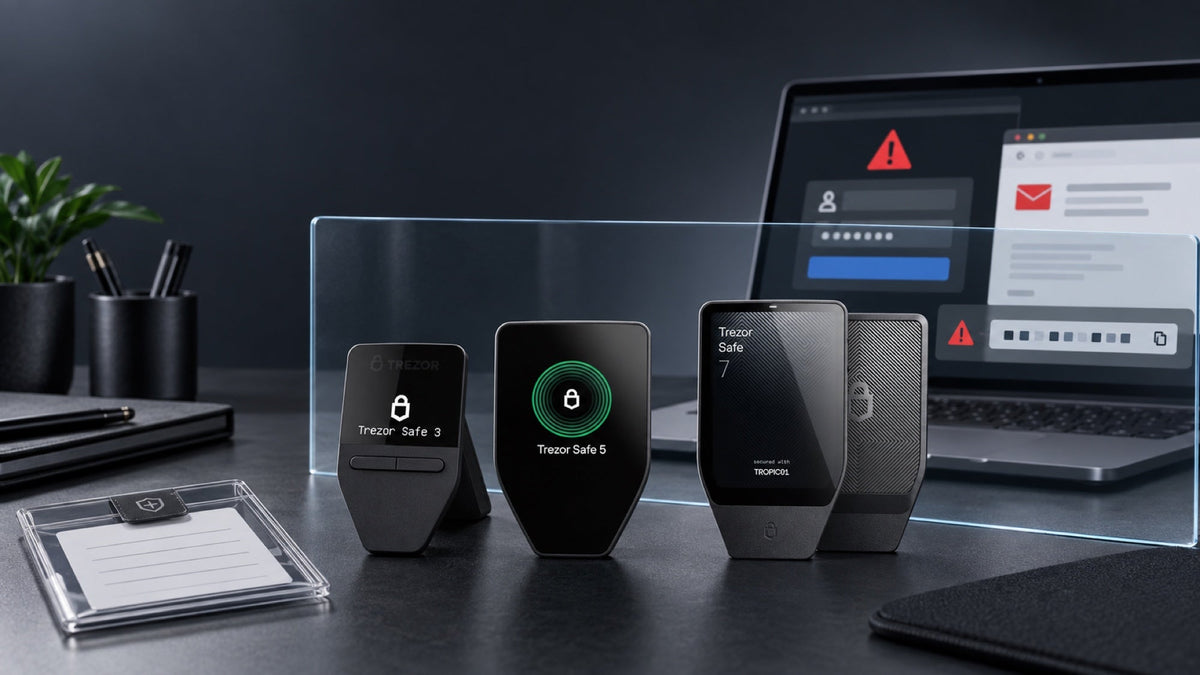
Trezor 会不会被黑?这个问题不能只用“会”或“不会”回答。设备被盗、助记词泄露、剪贴板木马以及误签恶意交易,属于完全不同的风险。Trezor 的核心价值,是让私钥不必暴露在联网电脑或手机中;但如果用户主动交出备份,或在设备上确认了错误交易,硬件钱包也无法替用户撤销后果。
先看结论
- Trezor 能显著降低恶意软件风险:交易在设备内签名,私钥无需离开硬件。
- 任何硬件都不是绝对安全:物理攻击在理论上仍可能发生,Safe 系列通过安全芯片增加防护。
- 助记词泄露通常比设备丢失更危险:拿到完整助记词的人可在另一台钱包上恢复资产。
- 钓鱼网站无需攻破设备:只要诱导用户交出助记词或确认错误交易,就可能盗走资产。
- 设备屏幕是最后一道核对关卡:地址、金额与合约内容都应在 Trezor 上确认。
“Trezor 被黑”可能指什么
人们常把不同事件统称为“被黑”。实验室级别的设备拆解,与假客服索取助记词并不是一回事;电脑中毒后收款地址被替换,与用户误签合约也不同。先确认问题发生在哪一层,才能采取正确的补救措施。
设备遭到物理攻击
攻击者持有真实设备,并尝试绕过 PIN 或从电路中提取秘密。这通常需要专业设备、知识和时间,不等同于可以远程批量实施的网络攻击。
助记词或 Passphrase 泄露
如果备份被拍照、上传云端、输入网站或被他人看到,攻击者无需拿到原来的 Trezor,也能在自己的设备上恢复钱包。
恶意软件与欺骗性签名
受感染的电脑可能替换复制的地址,或显示假冒的 Trezor Suite。恶意应用也可能请求过大的合约权限。硬件钱包会按照用户确认的内容签名,因此设备屏幕必须作为最终依据。
Trezor 如何保护私钥
配套应用负责准备交易,Trezor 在设备内部完成签名,再由应用广播已签名交易。整个过程中,私钥不需要进入电脑或手机。设备屏幕则提供独立的核对渠道,让用户确认真正要签署的地址和金额。
PIN 可阻止捡到设备的人立即使用钱包。Trezor Safe 系列的安全芯片进一步提高猜测 PIN 和物理提取信息的难度;固件签名与真伪检查则用于识别异常软件或可疑设备。
新设备出现异常时应立即停止。如果设备已经完成设置、包装内附有预写助记词,或固件与真伪检查失败,请勿继续使用。联系 SIAMBC 时不要提供助记词、PIN 或 Passphrase。
设备被盗后会发生什么
设备被偷不等于资产立刻失守。PIN 与硬件防护可以争取处理时间。资产规模较大的用户还可考虑 Passphrase,使同一组助记词派生出另一套钱包;即使攻击者拿到设备和助记词,没有正确 Passphrase 也无法进入该钱包。
但 Passphrase 同样会增加自我保管风险。它没有重置服务,任何字符差异都会打开另一套钱包。只有在完成离线备份并实际测试过恢复流程后,才适合启用。
助记词泄露不是设备被黑
助记词可以重新生成钱包密钥。完整词序落入他人手中后,更换设备 PIN 并不能解决问题。只要助记词曾被拍照、输入联网设备、存入云端、填写网页或交给所谓客服,都应按“已泄露”处理。
正确做法是在可信硬件上创建全新钱包,离线记录并验证新的助记词,然后把资产转到新地址。旧助记词不应继续使用。
钓鱼、木马与恶意签名如何盗取资产
现实中的攻击往往针对人,而不是芯片。假下载广告、紧急安全通知和冒充客服,目的都是让用户主动交出助记词。剪贴板木马会替换收款地址,恶意去中心化应用则会诱导用户批准难以理解的权限。
- 只从官方渠道安装 Trezor Suite。
- 绝不在网站、浏览器扩展、聊天或手机中输入助记词。
- 在 Trezor 屏幕上核对完整地址,而不是只看首尾字符。
- 看不懂的交易或合约授权一律拒绝。
- 大额转账前先发送小额测试。
服务商数据泄露会直接导致资产丢失吗
姓名、邮箱或收货地址泄露,不会直接暴露由正确初始化的 Trezor 所保护的私钥。不过,这些信息会让诈骗邮件更像真的。即使对方知道购买记录或设备型号,也不能据此判断消息可信。Trezor 与 SIAMBC 都不会索取助记词。
风险对照表
| 情况 | Trezor 能提供的保护 | 用户必须做的事 |
|---|---|---|
| 电脑中毒 | 私钥不进入电脑 | 在设备上核对地址和金额 |
| 设备被盗 | PIN 与硬件防护延缓访问 | 确认失窃后尽快恢复并转移资产 |
| 助记词泄露 | 无法阻止他人在别处恢复 | 立即创建新助记词并转移资产 |
| 假网站或假客服 | 无法阻止用户主动泄露 | 永不输入或分享助记词 |
| 恶意合约授权 | 显示设备将要签署的内容 | 拒绝不清楚或意外的请求 |
更安全地使用 Trezor
- 亲自初始化设备,并离线记录助记词。
- 设置不与其他服务重复的 PIN。
- 设备与助记词分开保管。
- 使用官方应用,并在确认来源后更新固件。
- 每笔交易都查看设备屏幕。
- 充分理解备份与继承风险后再启用 Passphrase。
- 存入大额资产前先测试恢复。
发现异常后该怎么做
收到可疑消息但尚未操作
不要打开链接或附件。自行输入官方网址核实信息,然后删除消息。
安装了可疑软件,但没有输入助记词
断开电脑网络,卸载软件并进行完整检查;必要时重装系统。使用另一台可信设备查看链上记录。
曾在网上输入助记词
把钱包视为已失守。用可信硬件创建新钱包和新助记词,并尽快转移资产。
Trezor 显示的地址与预期不符
拒绝交易。在找到原因前不要反复尝试,电脑或应用可能已经受到影响。
设备遗失
只要助记词仍安全,可在可信替代设备上恢复并转移资产。若使用 Passphrase,必须输入完全一致的内容。
如何选择 Trezor Safe 型号
Safe 3、Safe 5 与 Safe 7 遵循相同的自我保管原则,主要差异在交互方式、连接能力与硬件防护层级。最合适的型号,是你愿意在每笔交易中认真查看并确认设备屏幕的那一款。


常见问题
Trezor 会被远程攻破吗
正确使用时,私钥不会暴露给连接的电脑。远程攻击者更常依赖钓鱼、木马或欺骗签名,而不是直接从硬件提取私钥。
设备被偷后资产会立刻消失吗
不会立刻发生。PIN 与设备防护仍会发挥作用,但确认失窃后应在可信硬件上恢复钱包并转移资产。
拿到助记词的人能转走资产吗
能。助记词可以在其他钱包上恢复密钥;若钱包使用 Passphrase,还必须同时拥有完全正确的 Passphrase。
Trezor 或 SIAMBC 会要求提供助记词吗
不会。任何索取助记词的请求都应视为高度可疑。
开源是否代表绝无漏洞
不是。开源有助于外部审查,但安全仍取决于设计、更新和正确的使用习惯。
总结
Trezor 把私钥从日常联网设备中隔离出来,能实质降低许多风险,但不能替代用户的判断。保护助记词、在设备上核对交易,并在异常出现时快速处理,才是完整的安全体系。很多资产被盗事件中,攻击者并没有真正攻破硬件,而是诱导用户绕过了它的保护。
แชร์:
用硬件钱包保存比特币 5–10 年,需要准备什么?
iPhone Duo 对比比特币:79,900 泰铢如果早几年投入,如今值多少?